AI-SaaS-Boilerplate-Checkliste 2026: 12 überprüfbare Kriterien

Im Jahr 2026 ist ein „AI-first"-Starter eine ausgereifte Kategorie mit veröffentlichten Käufer-Checklisten. Das ist eine gute Nachricht: Du kannst einen an einem Nachmittag bewerten, statt einer Landingpage zu trauen. Im Folgenden findest du zwölf Kriterien – jedes mit einem Befehl, den du tatsächlich ausführen kannst. Keines davon erfordert Zugriff auf das interne Repository des Anbieters, nur die heruntergeladene ZIP, ein Terminal und etwas Geduld.
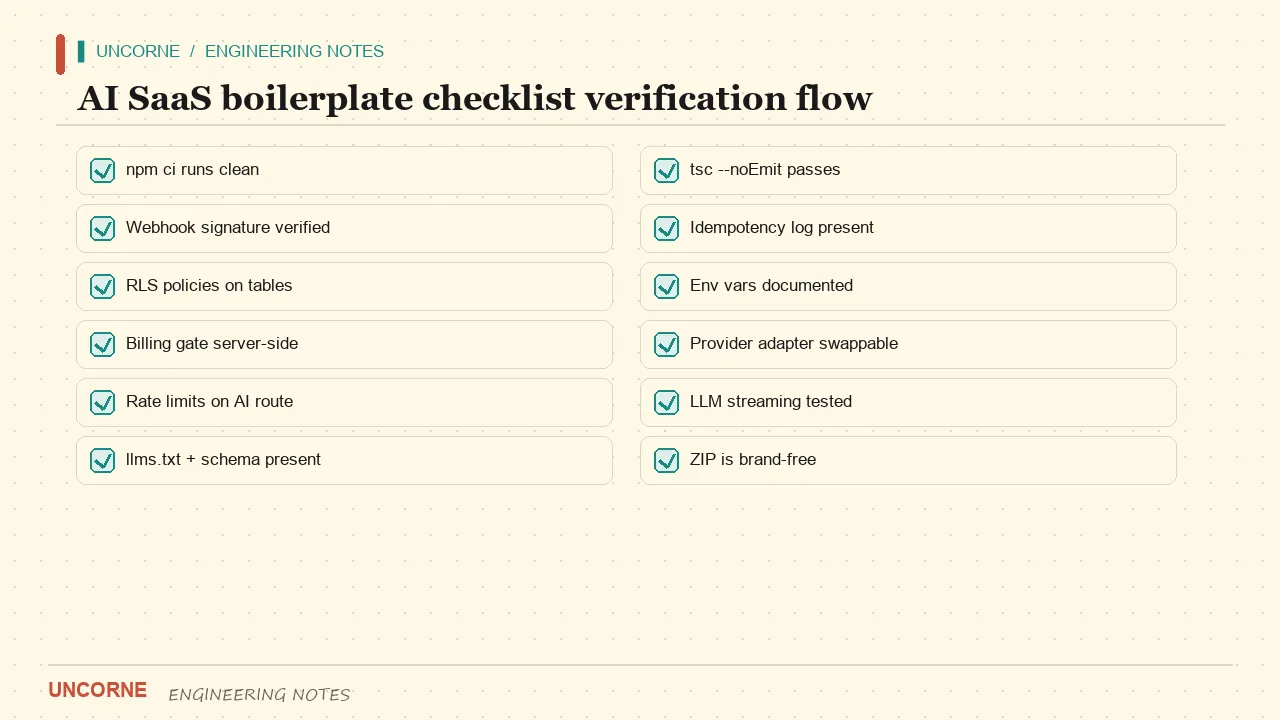
Fähigkeits-Baseline: alle sechs erwartet
Diese sechs Punkte gehören 2026 in jeden ernstzunehmenden AI-SaaS-Boilerplate. Sie sind Eintrittskarten, keine Differenzierungsmerkmale. Fehlt einer, suche weiter.
1. Streaming-Ausgabe
Ein Streaming-Endpoint gibt Text schrittweise aus, so wie ihn das Modell erzeugt. Ein unechter liefert nach Abschluss des Modells einen einzigen JSON-Block und animiert im UI einen Schreibcursor.
curl -N -s http://localhost:3000/api/chat -H 'Content-Type: application/json' -d '{"messages":[{"role":"user","content":"Count from 1 to 20"}]}'Schaue aufs Terminal: echte Chunks kommen vor dem letzten Token an. Trifft die ganze Antwort gleichzeitig ein, ist die Funktion Theater. Ein Screenshot des Netzwerk-Panels mit Transfer-Encoding: chunked und mehreren kleinen Antworten ist ebenso gültiger Beleg.
2. Mehrere Modellanbieter
Ein solider Starter hält den Modellzugriff hinter einer einzigen Route und wechselt Anbieter über eine Umgebungsvariable. Du solltest ohne Änderung des Anwendungscodes von OpenAI zu Anthropic wechseln können.
grep -R "OPENAI_API_KEY|ANTHROPIC_API_KEY" -n lib app | head -20Setze dann einen anderen Schlüssel, starte neu und spiele dieselbe Anfrage ab. Bricht die Route ab oder ist ein zweites Anbieter-SDK in einer Komponente fest verdrahtet, lebt die „Multi-Provider"-Behauptung nur in der README.
3. Verbrauchsmessung und Kontingente
Der Verbrauch muss serverseitig gezählt und vor dem Anbieteraufruf durchgesetzt werden, nicht als dekorative Zahl im Dashboard angezeigt.
for i in $(seq 1 25); do curl -s -o /dev/null -w "%{http_code} " http://localhost:3000/api/chat -d '{"q":"hi"}'; done; echo
curl -s -D - http://localhost:3000/api/chat -d '{"q":"hi"}' | grep -i "retry-after|ratelimit"
Du willst nach Erschöpfung des Kontingents ein 429 und einen wahrhaftigen Retry-After-,Header in der Antwort. Ein UI, das bloß den Button versteckt, ist kein Kontingent.
4. Retrieval mit Quellenangaben
Retrieval bedeutet, dass sich die Antwort auf einen Chunk deines eigenen Dokuments zurückführen lässt. Lade ein Test-PDF ein und stelle eine Frage, die nur es beantworten kann.
curl -s -X POST http://localhost:3000/api/ingest -F '[email protected]'
curl -s http://localhost:3000/api/ask -H 'Content-Type: application/json' -d '{"q":"What is the refund window?"}' | jq '.sources'
Das sources-Array muss Dokumentnamen und Chunk-IDs (oder Seitenzahlen) enthalten, und diese Marker sollten auch inline in der gerenderten Antwort erscheinen. Ein selbstbewusster Absatz ohne Herkunft ist eine Halluzination, die du nicht prüfen kannst.
Produktions-Baseline: die Punkte, die Anbieter überspringen
5. Tool-Calling und MCP
Ein Agent-Client muss deinen Tool-Endpoint ohne eigene Integration entdecken und aufrufen können. Die Model-Context-Protocol-Spezifikation ist der Referenzvertrag dafür.
npx @modelcontextprotocol/inspector http://localhost:3000/mcpDer Inspector sollte deine Tools mit typisierten Eingaben auflisten. Funktioniert die Entdeckung nur im Demo-Chat des Anbieters, hast du ein privates SDK, kein MCP.
6. Ehrlichkeit bei Anbieterfehlern
Injiziere einen ungültigen Schlüssel und bestätige, dass der Fehler echt ist und protokolliert wird.
OPENAI_API_KEY=sk-invalid npm run devRufe in einem zweiten Terminal die Chat-Route auf und lies dann das Server-Log. Du willst einen 5xx (oder einen sauberen 4xx mit echter Meldung) und einen strukturierten serverseitigen Fehlereintrag. Eine fröhlich generierte Antwort bei fehlgeschlagener Authentifizierung bedeutet, dass Fehler verschluckt werden.
7. Verifizierung der Webhook-Signatur
Abrechnungs-Webhooks sind die am häufigsten gefälschten Anfragen, die deine Anwendung erhält. Die Stripe-Signaturanleitung beschreibt die erwartete Prüfung.
curl -s -i -X POST http://localhost:3000/api/webhooks/stripe -H 'Content-Type: application/json' -d '{}'Ein unsignierter Body muss 400 zurückgeben, niemals 200. Spiele zusätzlich einen Body mit abgelaufenem Zeitstempel ab – auch das muss fehlschlagen.
8. Idempotenz
Anbieter wiederholen Anfragen. Dieselbe Event-ID dreimal zugestellt darf nur einen Schreibvorgang erzeugen.
psql "$DATABASE_URL" -c "select event_id, count(*) from processed_events group by 1 order by 2 desc limit 5;"Spiele ein erfasstes Event dreimal mit gültiger Signatur ab (siehe Event-Typen-Referenz) und führe die Abfrage erneut aus. Jede event_id mit einem Zähler über 1 ist ein Doppelschreibfehler.
9. Guardrails und Ratenbegrenzung
Ablehnungen müssen serverseitig und vor dem teuren Modellaufruf erfolgen.
curl -s -o /dev/null -w "%{http_code}
" -X POST http://localhost:3000/api/chat -d '{"q":"hi"}'
Nicht authentifiziert sollte 401 ergeben, Kontingentüberschreitung 429. Gibt der Endpoint 200 zurück und versteckt das UI bloß das Eingabefeld, ist das Guardrail nur Dekoration.
10. Observability
curl -s http://localhost:3000/api/health | jq .
grep -R "error_events" -n lib | head
/api/health sollte die Datenbank tatsächlich prüfen, nicht nur { "ok": true } zurückgeben. Suche nach strukturierten Logs, einer Error Boundary, einer lokalen error_events-Tabelle und einem optionalen ERROR_REPORT_URL-Sink. Frag dann, wer diesen Sink konfiguriert und wer alarmiert wird – Code allein kann niemanden pagern.
11. Agentenlesbare Dokumentation
for f in AGENTS.md llms.txt openapi.json; do test -f "$f" && echo "OK $f" || echo "MISSING $f"; doneDer llms.txt-Vorschlag und die OpenAPI-3.1-Spezifikation sind die beiden Verträge, die zu fordern sich lohnt. Prüfe, dass diese Dateien in der ZIP liegen, nicht nur auf der Marketingseite, und dass Stilregeln einen Scope haben, damit ein Agent dein Design-System nicht überschreiben kann.
12. Kosten-Sichtbarkeit
psql "$DATABASE_URL" -c "select user_id, sum(prompt_tokens) as prompt, sum(completion_tokens) as completion from usage group by 1 order by prompt desc limit 10;"Ohne Token-Zählung kannst du ein Kontingent nicht mit einer Rechnung verknüpfen. Selbst ohne Kosten-Dashboard erlauben Rohzahlen, Ausgaben zu berechnen und Missbrauch zu entdecken.
Was nicht auf dieser Checkliste steht
Markenname, Hero-Animation und die Anzahl der Demo-Bildschirme. Ebenso wenig Hersteller-Selbstauskünfte wie „spare 480 Stunden" – die sind nicht überprüfbar. Behandle keinen einzelnen Baseline-Punkt als Differenzierungsmerkmal; Ende 2026 sind sie Eintrittskarten. Eine lange Funktionsliste zu schreiben ist leichter als eine überprüfbare Checkliste – genau deshalb solltest du die letztere bevorzugen.
Die eine Frage, die Produkte immer noch trennt
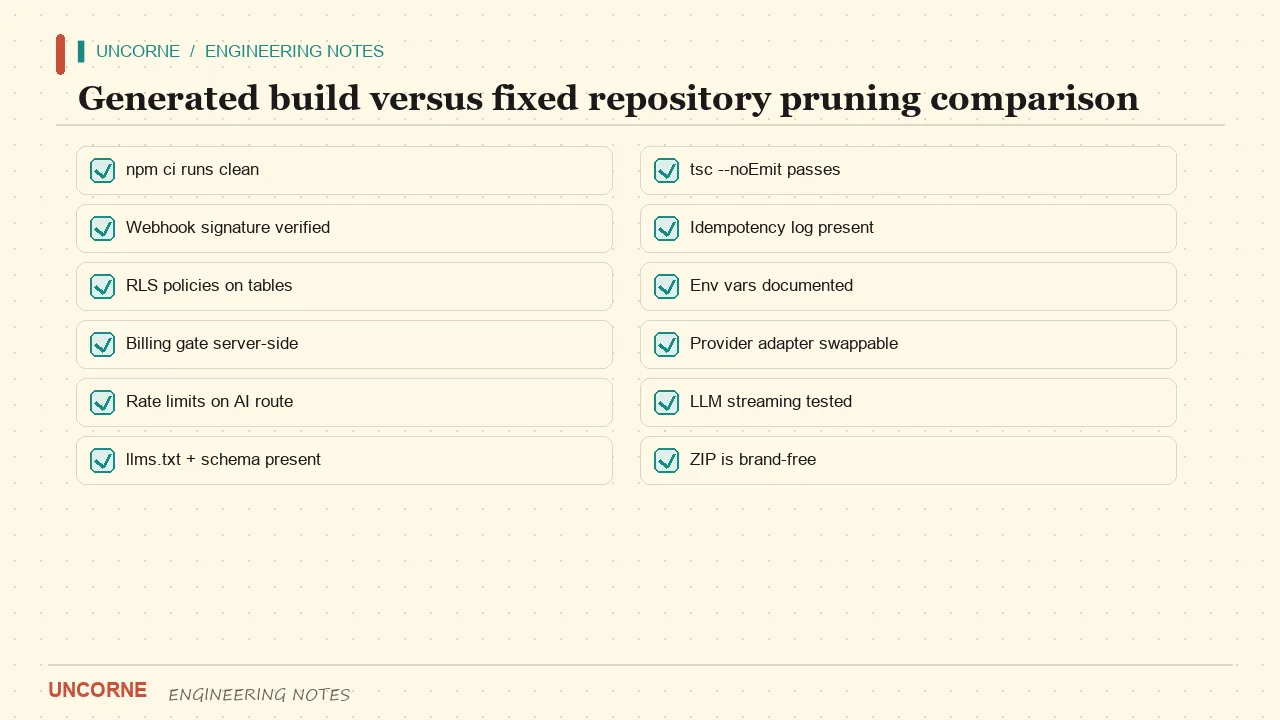
Frage: Erhalte ich dasselbe feste Repository wie alle anderen, oder einen Build aus meiner eigenen Konfiguration, bei dem nicht ausgewählte Module tatsächlich entfernt wurden? Uncorne geht den zweiten Weg – der Builder wählt Authentifizierung, Gateway, KI-Anbieter, Funktionen und Stil, und der Server liefert nur diese Module zurück. Antwortet ein Anbieter „festes Repo", kalkuliere Zeit ein, um nicht bestellten Code zu löschen und zu prüfen, ob dabei keine toten Links entstehen. Eine Checkliste sagt dir, was du prüfen musst; ein generierter Build entfernt den Großteil dessen, was prüfenswert war.
FAQ
Ist MCP-Unterstützung 2026 ein Differenzierungsmerkmal?+
Nein. MCP-Endpunkte, Tool-Calling, Verbrauchsabrechnung, Evals und Observability stehen inzwischen in öffentlichen Käufer-Checklisten für AI-SaaS-Boilerplates. Behandle sie als Baseline und prüfe sie mit dem Inspector-Befehl, statt für die Behauptung einen Aufpreis zu zahlen.
Wie prüfe ich die Streaming-Behauptung eines Anbieters?+
Öffne das Netzwerk-Panel oder nutze curl mit -N und beobachte, ob Chunks vor Abschluss des Modells eintreffen. Eine einzelne JSON-Antwort am Ende ist kein Streaming, selbst wenn das UI einen Schreibcursor animiert.
Was ist die häufigste versteckte Lücke bei AI-Statern?+
Webhook-Signaturprüfung und Idempotenz im Abrechnungspfad sowie ehrliche Fehlerweiterleitung im KI-Pfad. Beides sieht in der Demo gut aus und scheitert bei der ersten gefälschten Anfrage oder ungültigen API-Schlüssel.
Spart ein festes Starter-Repository Zeit?+
Nur am Anfang. Ein festes Repo kommt vollständig an, aber du musst trotzdem nicht gewählte Module löschen und tote Links aufspüren. Ein aus deiner Konfiguration generierter Build entfernt sie vor der Auslieferung – prüfe es, indem du im ZIP nach nie ausgewählten Routen suchst.