White-Label-SaaS-Quellcode-Lieferung: 4 echte Pruning-Regeln

„White Label" lässt sich leicht auf eine Landingpage schreiben und ist überraschend schwer zu liefern. Wenn die ZIP das Produkt IST, müssen vier Dinge schon vor dem Auspacken durch den Käufer stimmen. Uncorne behandelt alle vier als Build-Zeit-Assertions, nicht als Versprechen – und jedes kommt unten mit einem Weg, es selbst zu belegen. Dieser Unterschied zählt, denn die meisten „White-Label"-Enttäuschungen sind nicht böswillig – es sind schlampige Lieferungen, die eine Landingpage einfach nicht zeigen kann.
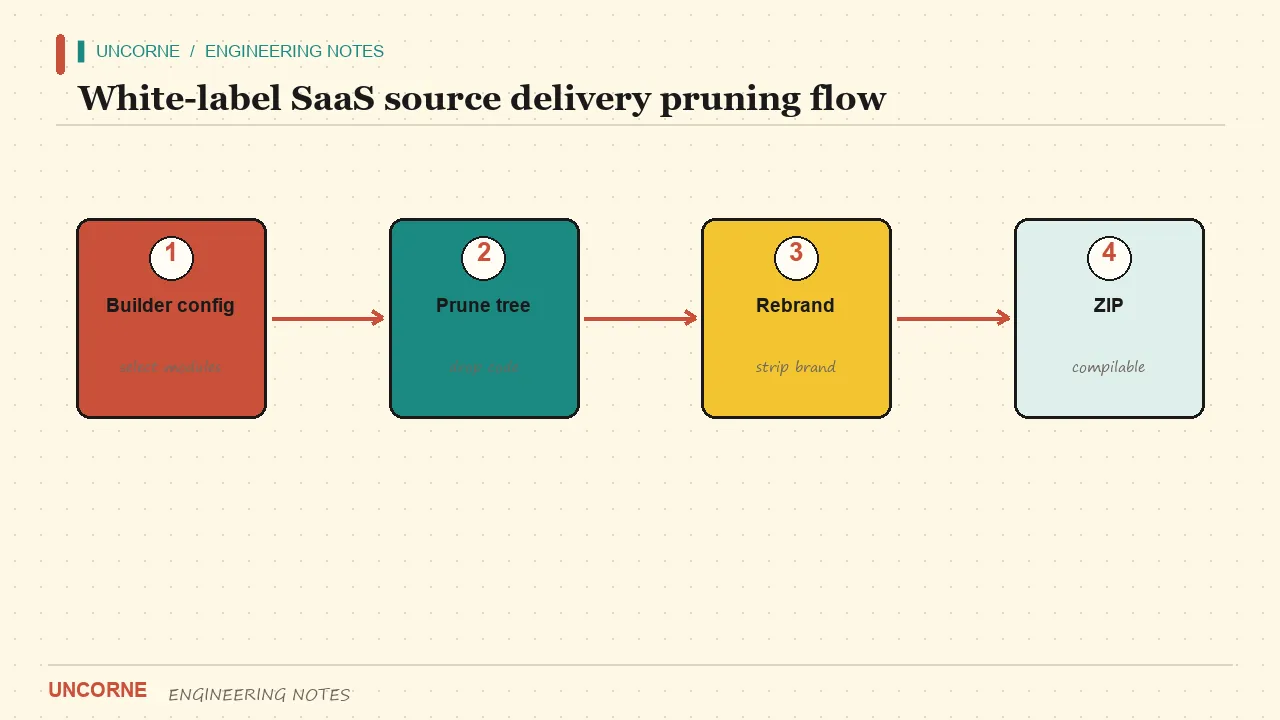
1. Pruning ist echt, kein Feature-Flag
Nicht ausgewählte Module müssen im Archiv fehlen, nicht bloß hinter einer Umgebungsvariable deaktiviert sein. Ein Kunde, der die Admin-Konsole abgewählt hat, darf weder ihre Routes noch ihre Navigationseinträge noch ihre Imports erhalten. Bei Uncorne ist die Ausschlussliste deklarativ: der Builder wählt Authentifizierung, Gateway, KI-Anbieter, Funktionen, Deploy-Ziel und visuellen Stil, und der Server liefert eine ZIP nur mit diesen Modulen zurück. Jedes generierte Paket wird typgeprüft, und 24 repräsentative Konfigurationen (eine pro Builder-Szenario-Preset) werden in der CI heruntergeladen, geprüft und kompiliert. Da die generierte App auf dem Next.js App Router läuft, bedeutet das Entfernen eines Moduls, dass seine Routen-Segmente verschwinden, statt eine Komponente zu verstecken; die mit der generate-API verbundenen Server Actions gehen mit ihr. Authentifizierungs-Module bringen eigene Row-Level-Security-Richtlinien mit, die ebenfalls entfernt werden müssen.
Eine schmerzhaft gelernte Regel: Ein Umwandlungsschritt darf nur Dateien verändern, die BEREITS in der ZIP liegen. Eine frühe Version fiel auf das Lesen entfernter Dateien von der Platte zurück und fügte sie stillschweigend wieder in das Kundenpaket ein. Dieser Fehler bestand alle Unit-Tests und zeigte sich erst, als jemand die gelieferte ZIP durchsuchte. Ein Modul, das vorhanden, aber ausgeschaltet ist, bleibt ein Modul: Es liegt im Bundle, erscheint in Imports und muss weiter gepflegt werden.
grep -R "admin" -il . | head -20
find . -path './node_modules' -prune -o -name '*.tsx' -print | sort
Der erste Befehl darf für ein vom Kunden nicht gewähltes Modul nichts zurückgeben. Der zweite liefert die echte Dateiliste zum Abgleich mit dem Vorschau-Manifest.
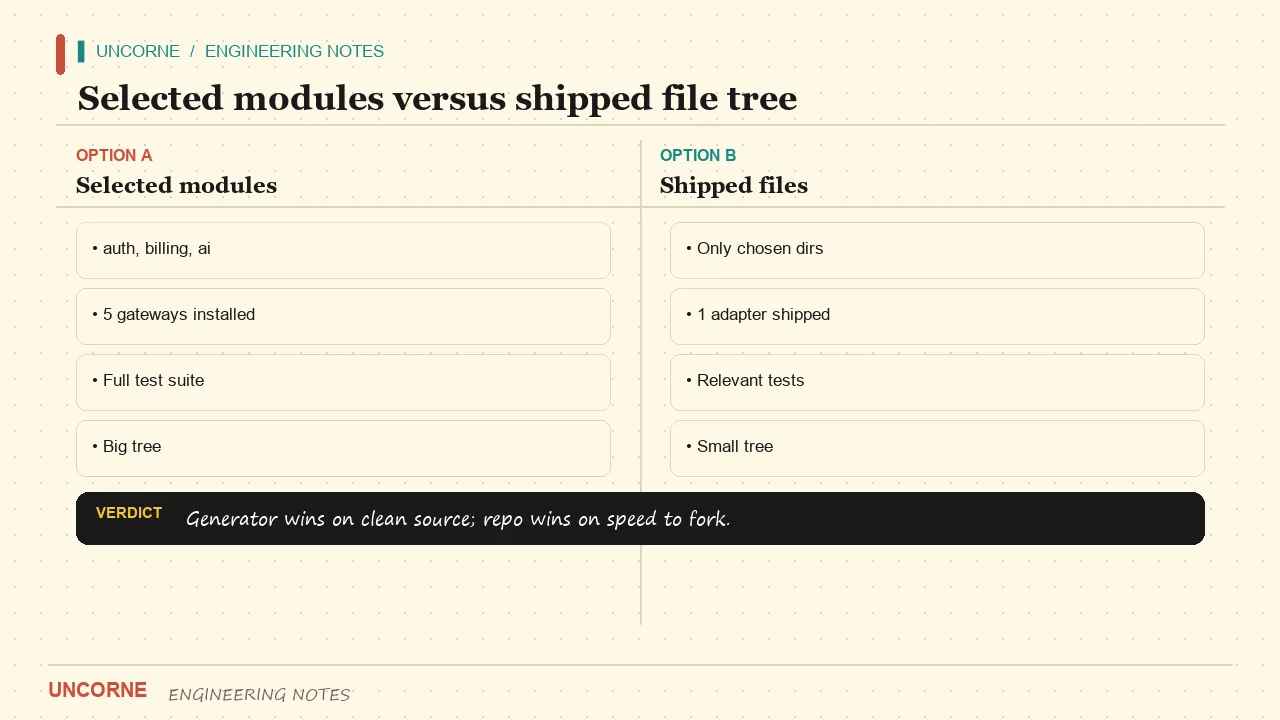
2. Markenentfernung schließt generierte Seiten ein
Startseite, Preise, Sitemap, robots und Rechtsseiten eines Kunden-Builds werden aus der Konfiguration genau dieses Kunden erzeugt, nicht vom Marketing-Site geerbt. Sie folgen Googles Anleitung zu strukturierten Daten, und die Assertions prüfen sie genauso wie jede andere generierte Seite. Selbst ein Kommentar mit einem alten Markennamen in einer generierten Vorlage hat schon die gesamte CI-Matrix zerstört. Assertions durchsuchen Kunden Seiten jetzt nach unserer Marke, Wettbewerbernamen, toten Links und Generator-Dateien und lassen den Build fehlschlagen, bevor eine ZIP entsteht.
grep -R -i "uncorne|alte-marke|legacy-brand" -n app lib public 2>/dev/null | head -20
grep -R -o 'href="/[^"]*"' app | sed 's/href="//;s/"//' | sort -u
Der erste Befehl muss leer zurückkommen. Der zweite listet alle internen Links; gleiche sie mit den Routes der generierten App ab. Jeder Link auf eine nicht existierende Route ist ein toter Link – einer genügt, um die White-Label-Behauptung zu zerstören.
3. Niemals die Fabrik ausliefern
Die ZIP enthält das Produkt, nicht die Maschine, die es herstellt. Generator-Verzeichnis, Builder-Route und generate-API werden entfernt. Ein Kauf ergibt ein generiertes Projekt, keine Lizenz zum Betreiben der Fabrik. Das ist wichtig für Support und Sicherheit: Ein Kunde mit dem Generator kann selbst Builds erzeugen, und Korrekturen, die du an die Fabrik pusht, lassen sich nicht mehr sauber auf seine Deployment-Version abbilden.
test -d generator && echo "LEAK: generator present" || echo "OK: no generator"
test -f app/builder/page.tsx && echo "LEAK: builder present" || echo "OK: no builder"
grep -R "generateSourceZip" -n . 2>/dev/null | head
Alle drei Prüfungen sollten sauber melden. Das ist der Fehlerfall, den ein Kunde sofort bemerkt, weil Generator-Code überall die eigenen Konventionen des Anbieters trägt.
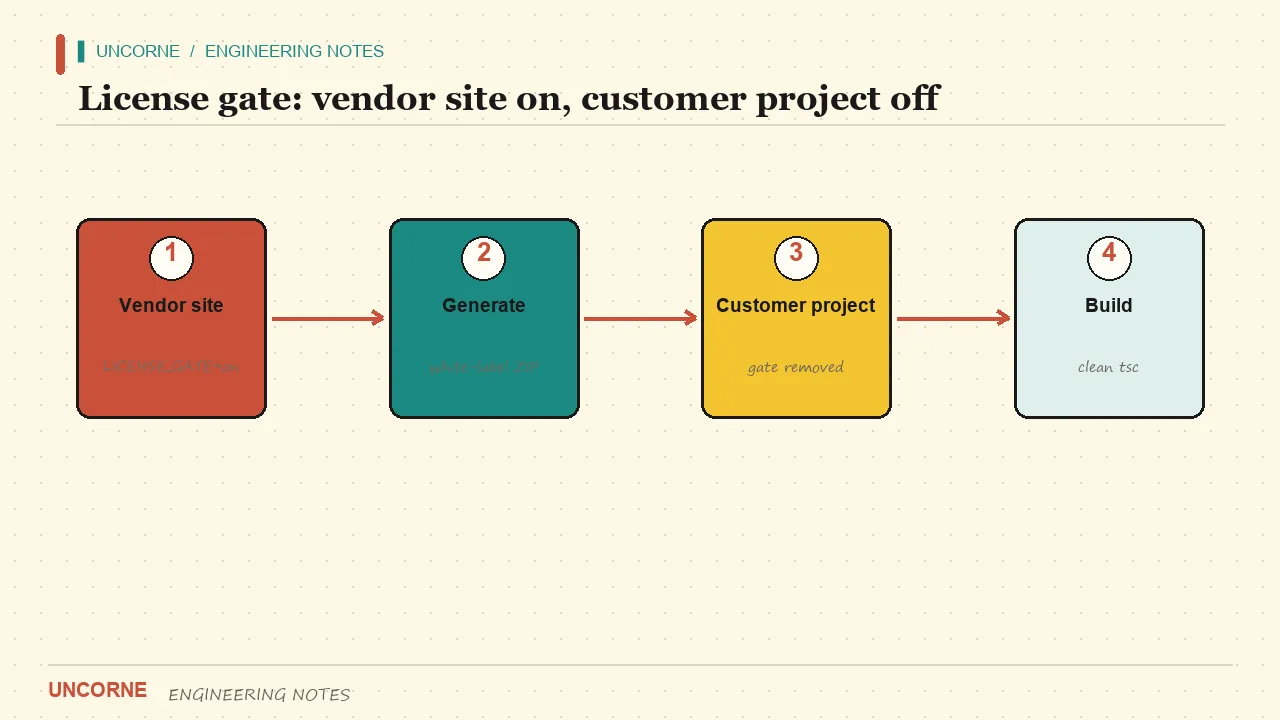
4. Die Paywall darf nicht mit zum Kunden ziehen
Unsere Site verlangt einen HMAC-Lizenzschlüssel, ein aktives Abonnement oder eine E-Mail-Bestätigung, bevor sie eine Quell-ZIP ausgibt, und die Produktion schließt sogar dann, wenn das Signatur-Geheimnis fehlt. Das Projekt des Kunden wird mit diesem Gate im Quellcode standardmäßig ausgeliefert – nicht nur in .env.example, das niemand kopiert. Anonyme Besucher dürfen trotzdem die Gerüst-Vorschau nehmen: Projektgerüst, Dateiliste und Design-Tokens, begrenzt durch einen signierten Besucher-Token und ein Zwei-Eimer-Kontingent.
grep -R "licenseGateMode" -n lib | head
sed -n '1,80p' lib/env.ts
Du willst sehen, dass das Gate in lib/env.ts selbst standardmäßig aus ist. Liest es nur eine gut benannte Variable ohne sicheren Default, erbt der Käufer eine Paywall, die er nicht abschalten kann, ohne Code zu ändern, von dem er gesagt bekam, ihn nicht anzufassen.
Was Käufer in einer „White-Label"-ZIP tatsächlich finden
Drei Beschwerden tauchen nach der Lieferung immer wieder auf. Erstens tote Links: Ein Navigationseintrag zeigt auf eine vom Pruning entfernte Route, und der Kunde schickt seine eigenen Nutzer auf eine 404-Seite. Zweitens Markenreste: Ein Kommentar, eine README-Zeile oder ein og:image-Pfad nennt noch immer den Anbieter – was in dem Moment zum Problem des Kunden wird, in dem er veröffentlicht. Drittens eine Fabrik, die nie entfernt wurde: Der Käufer entdeckt, dass er das ganze Produkt neu erzeugen kann – und jeder, der das Repository erhält, ebenfalls.
Nichts davon ist in einem Storefront-Screenshot sichtbar. Es zeigt sich erst beim Auspacken und Ausführen der Prüfungen. Deshalb behandeln wir die ZIP als Lieferung und die Marketingseite als deren Beschreibung, nicht umgekehrt. Die vier obigen Regeln entsprechen genau diesen Beschwerden: echtes Pruning entfernt die Routes (und damit die toten Links), Marken-Assertions decken generierte Seiten ab, und das Entfernen der Fabrik macht die Grenze des Kaufs eindeutig. Das Lizenz-Gate ist die vierte Regel, denn eine im Quellcode belassene Paywall ist ein wartendes Support-Ticket – der Käufer kann nicht ausliefern, und du wirst für eine Konfiguration verantwortlich gemacht, die er nie gesehen hat.
Es gibt noch einen leiseren Vorteil. Eine deklarative Ausschlussliste ergibt einen reproduzierbaren Build. Bei gleicher Konfiguration erzeugt die CI-Matrix denselben Dateibaum, sodass ein Fehlerbericht wie „meine Admin-Route fehlt" allein aus der Konfiguration nachgestellt werden kann. Bei manueller Löschung gibt es so etwas wie einen reproduzierbaren Kunden-Build gar nicht – jede ZIP ist ein Schneeflocke, und der Support wird zur Archäologie.
Selbst prüfen, Ende zu Ende
Entpacke den Build, führe die vier obigen Prüfungen aus und dann den Typ-Checker sowie einen Produktions-Build im extrahierten Projekt:
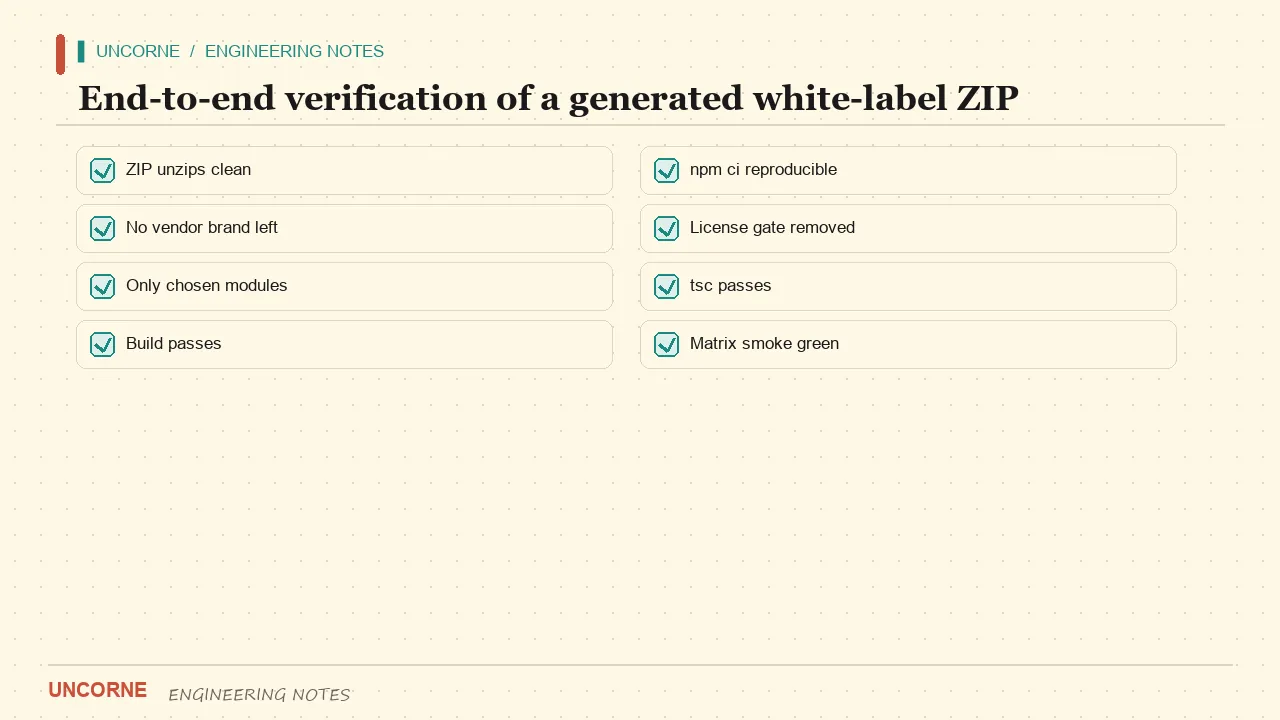
npm install && npx tsc --noEmit && npm run buildBewahre die Ausgabe dieser Befehle zusammen mit dem Build auf: Ein Prüfer, der aus derselben Konfiguration dasselbe saubere Ergebnis nachstellen kann, ist mehr wert als ein Versprechen im Verkaufsgespräch.
Scheitert irgendein Schritt, war die White-Label-Behauptung Marketing. Beachte: Das ist ein Lieferstandard, kein KI-Feature – keine Checkliste der Welt macht ein festes, markenleckiges Repository sauber. Wenn du nicht bezahlte Module lieber entfernt als versteckt haben willst, generiere aus einer Konfiguration; genau dieser Unterschied ist der ganze Sinn der Quellcode-Lieferung.
FAQ
Enthält die generierte ZIP den Generator selbst?+
Nein. Generator-Module, Builder-Seite und generate-API werden entfernt. Ein Build zu kaufen ergibt ein Projekt, nicht die Fabrik, die Builds erzeugt. Prüfe mit test -d generator – es sollte melden, dass kein Generator vorhanden ist.
Ist das Lizenz-Gate im heruntergeladenen Projekt aktiv?+
Nein. Bei einem Uncorne-Download wird lib/env.ts so umgeschrieben, dass licenseGateMode() im Quellcode standardmäßig aus ist. Nur unsere Site setzt die Paywall durch, und sie schließt bei Fehlern in der Produktion. Prüfe mit sed -n '1,80p' lib/env.ts in der extrahierten ZIP.
Was enthält die anonyme Vorschau?+
Eine ausführbare Gerüst-Vorschau: Konfigurationen, eine thematisierte Platzhalterseite, die komplette Dateiliste, Design-Tokens und eine README-artige PREVIEW.md – kein Anwendungsquellcode. Begrenzt durch einen signierten Besucher-Token und einen Vertrauensnetzwerk-Eimer.
Wie belege ich eine White-Label-Behauptung selbst?+
Entpacke den Build, durchsuche ihn per grep nach Markenname und Generator-Pfaden, dann führe npx tsc --noEmit und npm run build aus. Eine echte White-Label-ZIP besteht alle drei; eine Marketing-Behauptung scheitert meist schon beim ersten Marken-grep.