Next.js SaaS-Boilerplate mit Stripe und Auth: 2026 Leitfaden

Nach einem „Next.js SaaS Boilerplate mit Stripe und Auth" zu suchen, klingt nach einer Featuresuche. Ist es aber nicht. Sie stellen eigentlich eine einzige Frage: Wie viel der generischen sechzig Prozent — Anmeldung, Datenbank, Abrechnung, Dashboard, Deployment — muss ich noch selbst schreiben? Dieser Leitfaden bietet eine konkrete Zehn-Minuten-Prüfung für jeden Starter, den Sie in Betracht ziehen, einschließlich des hier angebotenen.
Beginnen Sie mit den vier nicht verhandelbaren Punkten
Behandeln Sie sie als Bestanden oder Durchgefallen, nicht als Netto-Extras. Wenn ein Starter auch nur einen davon vermisst, bauen Sie ihn innerhalb eines Monats neu — meist zum denkbar schlechtesten Zeitpunkt, wenn echte Kunden schon warten.
| Bereich | Was bereits verdrahtet sein muss | Wonach Sie im Code suchen | | --- | --- | --- | | Auth | E-Mail-Magic-Link plus OAuth, Row-Level-Security standardmäßig aktiv | Eine Supabase Auth-Integration und RLS-Richtlinien, die Sie tatsächlich lesen können, kein Stub | | Abrechnung | Gehostetes Checkout plus ein Webhook, der ein Tarif-Flag in der Datenbank umschaltet | Das Ereignis wird verifiziert, dedupliziert und dann geschrieben — in dieser Reihenfolge | | Datenbank | Postgres mit initialisiertem Schema und Migrationshistorie | Das Initialschema im Repository eingecheckt, kein loses SQL-Dump in einer README | | Deployment | Vercel-fertige Konfiguration und ein Ein-Befehl-Weg in die Produktion | Umgebungsvariablen namentlich dokumentiert, mit einer Beispieldatei |
Ein Starter mit nur einem Login-Formular und einer Stripe-Checkout-Weiterleitung ist eine Demo. Ein Starter, bei dem eine verifizierte Webhook-Signatur die einzige Wahrheitsquelle für Berechtigungen ist, ist ein Geschäft.
Die Webhook-Verifizierung ist der Punkt, an dem die meisten Vorlagen scheitern
Dieser Abschnitt verdient zweimaliges Lesen. Die Browser-Weiterleitung lügt: Der Nutzer schließt den Tab, der Anbieter wiederholt, ein Test feuert zweimal. Nur ein verifizierter Webhook sollte jemals ändern, worauf ein Kunde Anspruch hat.
Der Vertrag, den wir verwenden, ist bewusst präzise:
- Fehlende, ungültige oder fehlerhafte Signatur → sofort werfen; die Route antwortet
400. - Korrekt signiertes Ereignis, das keiner Behandlung bedarf → leere Liste zurückgeben; die Route antwortet
200mit einem Ignoriert-Flag. - Bereits gesehene Ereignis-ID → vor jedem Schreiben eines Tarifs oder einer Lizenz überspringen.
Das umgekehrt zu machen ist ein Sicherheitsfehler, keine Stilfrage. Eine frühere Version dieses Codes behandelte einen Verifizierungsfehler als „keine Ereignisse" und antwortete 200. Eine gefälschte Anfrage sah damit erfolgreich aus. Tauschen Sie niemals ein 400 gegen ein stilles 200.
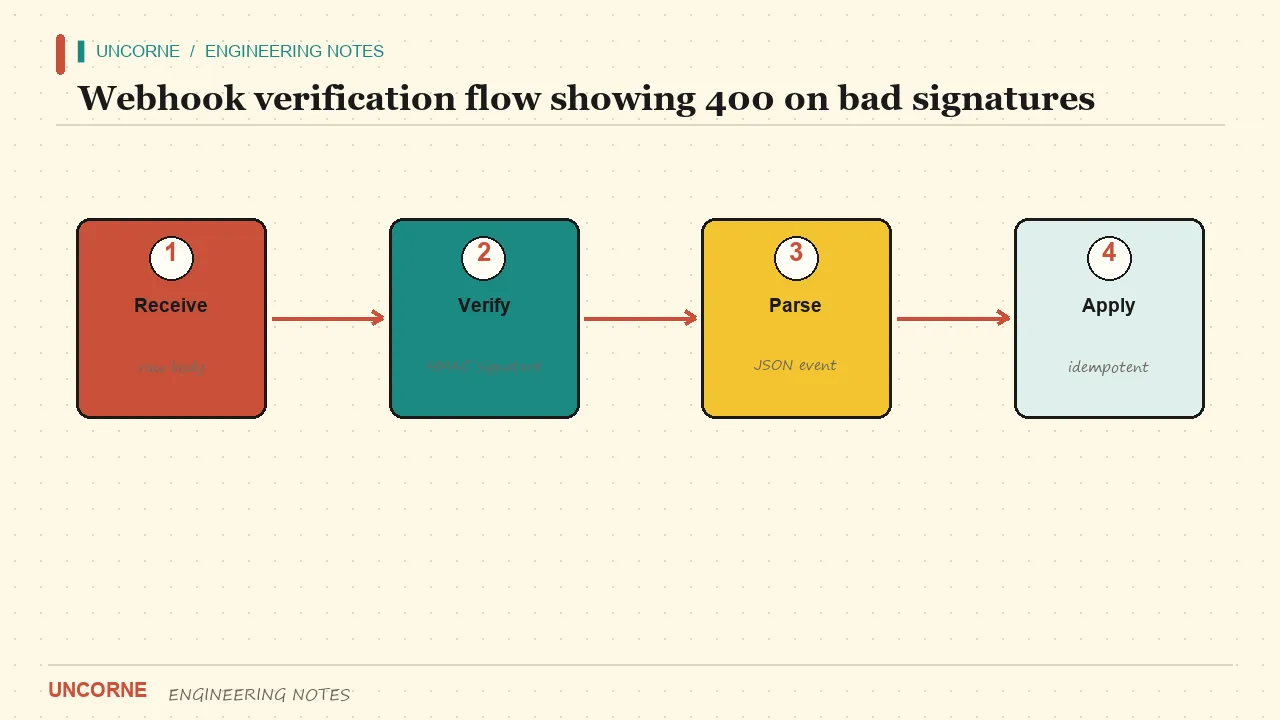
In der Route POST /api/webhook wirft jeder Provider-Adapter bei Verifizierungsfehlern. Ein leeres Array bedeutet genau eine Sache: Das Ereignis war gültig signiert und benötigt schlicht keine Aktion — etwa ein checkout.session.completed für ein Produkt, das diese App nicht verkauft. Wiederholungen werden vor dem Schreiben in der Tabelle webhook_events nach Ereignis-ID dedupliziert. Wenn Ereignistypen neu für Sie sind, ist Stripes Webhook-Ereignisreferenz der klarste Katalog, neben der Dokumentation Ihres eigenen Anbieters zu lesen.
Idempotenz: der Fehler, dem Sie bei der ersten Erstattung begegnen
Anbieter wiederholen. Sie müssen es, weil Netzwerke unzuverlässig sind. Ein nicht idempotenter Webhook-Handler schreibt denselben Tarif zweimal, zählt Nutzung doppelt oder öffnet ein vom Kunden bereits gekündigtes Abonnement wieder. Die Lösung ist nicht raffiniert: Ereignis-ID speichern, zuerst prüfen und den Schreibvorgang davon abhängig machen, dass die ID nicht existiert.
Der entscheidende Moment ist selten der Starttag. Es ist die erste Erstattung, das erste doppelte Ereignis, das erste Mal, dass ein Kunde eine Rechnung infrage stellt. Dann Idempotenz nachzurüsten bedeutet, jeden bereits ausgelieferten Berechtigungsweg anzufassen. Bauen Sie es ein, bevor Sie es brauchen.
Eine verwandte Falle ist, den Client als Beweis zu nutzen. Der Browser kann eine Erfolgsseite zeigen, während der Webhook nie angekommen ist. Berechtigungen müssen aus der Datenbank gelesen werden, die nur von verifizierten Ereignissen geschrieben wird — niemals aus einem Query-String oder einem lokalen Status-Flag.
Ein Gateway oder fünf Anbieter?
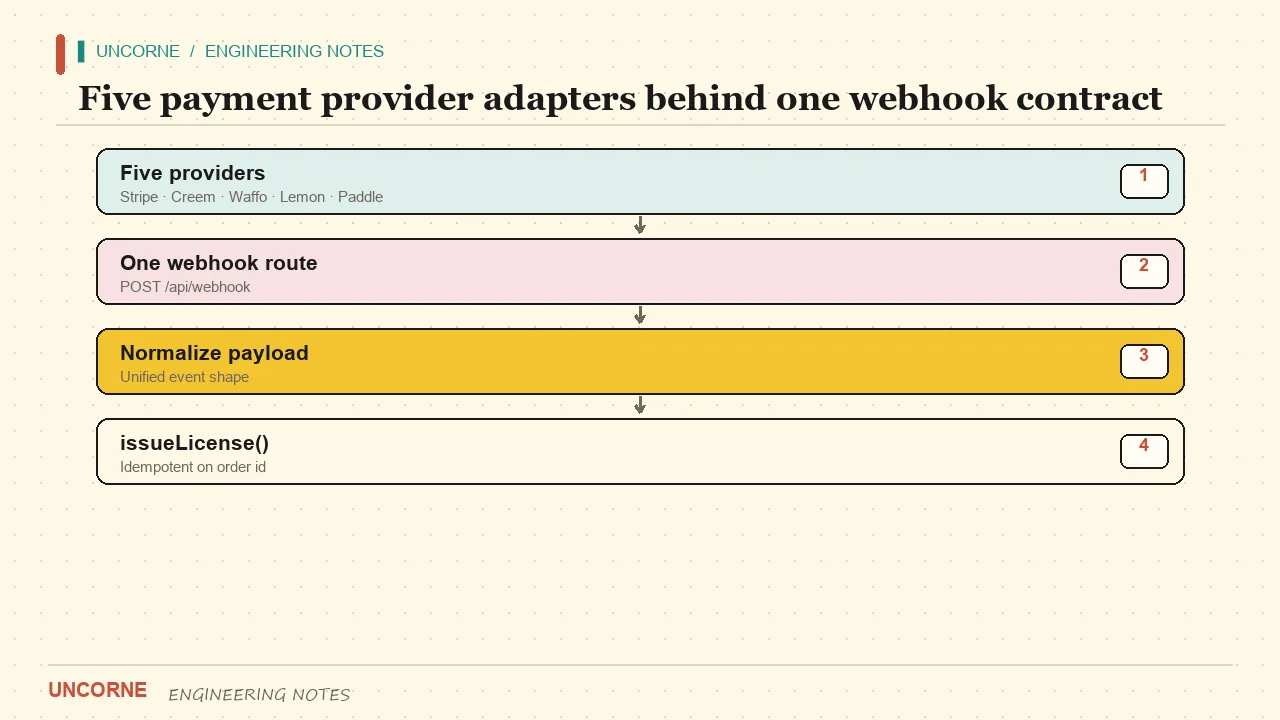
Der Standard in Uncorne ist Waffo Pancake, ein Merchant of Record, der Verkaufssteuer und MwSt. für Sie übernimmt — das Modell des merchant of record in einfachen Worten. Stripe, Creem, PayPal, Waffo Acquiring und Lemon Squeezy sind bei der Generierung umschaltbar, und none ist eine gültige Wahl, wenn Sie Ihre eigene Abrechnung mitbringen.
Alle liegen hinter einer einzigen PaymentProvider-Schnittstelle und einer POST /api/webhook-Route. Ihr Anwendungscode verzweigt nie danach, welches Gateway die Zahlung abgewickelt hat. Diese Trennung ist der ganze Sinn: Das Gateway ist eine Konfigurationsentscheidung, keine Architekturentscheidung. Die Abwägungen finden Sie in unserem Vergleich fünf Gateways.
Eine Zehn-Minuten-Prüfung, die wirklich läuft
Lesen Sie keine weitere Feature-Liste. Starten Sie den Starter.
git clone <starter-repository>
cd starter && cp .env.example .env.local
# Auth- und Abrechnungsvariablen ausfüllen, dann
npm install && npm run dev
Probieren Sie der Reihe nach:
- Melden Sie sich per E-Mail und über OAuth an. Beide sollten in einem geschützten Bereich landen.
- Stoßen Sie auf die Paywall eines kostenpflichtigen Features. Sie sollten vom Server gestoppt werden, nicht bloß in der UI verborgen sein.
- Schließen Sie einen Test-Checkout ab. Das Tarif-Flag in der Datenbank sollte ohne Seitenaktualisierung umschalten.
- Senden Sie einen Webhook mit falscher Signatur. Er muss
400zurückgeben, nie200. - Senden Sie dasselbe gültige Ereignis zweimal. Der zweite Schreibvorgang muss wirkungslos bleiben.
Wenn ein Schritt durch Code blockiert ist, den Sie jetzt erst schreiben müssen, haben Sie die Antwort. Ein guter Starter macht alle fünf Schritte langweilig.
Was im Download enthalten sein sollte
Ein Starter, auf dem Sie ausliefern können, sollte mehr als eine lauffähige App liefern. Prüfen Sie den Inhalt des ZIP, das Sie tatsächlich erhalten. Nicht ausgewählte Module sollten entfernt, nicht auskommentiert sein: übrig gebliebene Provider, Auth-Backends und Feature-Flags werden zu totem Code, den Sie später prüfen müssen. Auch die Navigation sollte umgeschrieben sein, damit kein Link auf eine entfernte Seite zeigt.
Das Paket sollte außerdem maschinenlesbare Anweisungen für Sie und Ihre Tools enthalten. Suchen Sie eine AGENTS.md, die Repository-Vertrag und Fertigstellungsdefinition nennt, eine auf den gewählten visuellen Stil festgelegte Design-Anleitung und passende Editor-Regeln. Sie verhindern, dass ein KI-Coding-Assistent die bewusst entfernten Module wieder einführt. Warum die Lesereihenfolge zählt, zeigt unser Leitfaden zu Agent-Ready-Dokumenten.
Prüfen Sie zuletzt die Markenoberfläche. Ein Generator, der Quellcode verkauft, muss eigene Marketingseiten, Preis-Komponenten und Generator-Interna aus dem Kundendownload entfernen. Ein vergessener Hinweis auf ein fremdes Produkt ist kein Schönheitsfehler — er geht an Ihre Nutzer. Achtzehn repräsentative Build-Kombinationen sollten in der CI heruntergeladen und typgeprüft werden, damit eine fehlerhafte Entfernungsregel auffällt, bevor ein Kunde sie sieht.
Ehrliche Grenzen
Kein Starter ist vollständig. Dieser hat echte Profil- und Rollen-Endpunkte sowie ein Abrechnungsportal, aber das lokale SQLite-Fallback ist ein Kontoverzeichnis, kein vollständiger Auth-Anbieter: kein MFA, kein OAuth, keine Session-Rotation. SMTP ist nicht implementiert — Sie stecken einen REST-Mailer oder ein sicheres No-op ein. Server Actions werden dort eingesetzt, wo sie den Schreibpfad einfach halten.
Diese Ehrlichkeit ist ein Feature. Eine Vorlage, die alles behauptet, verbirgt ihre Lücken meist erst dann, wenn Sie sich festgelegt haben. Wählen Sie die, deren Lücken Sie akzeptieren können — und deren Webhook 400 zurückgibt, wenn er es sollte.
Über den Autor: WangNan schreibt auf https://www.uncorne.com über die Auslieferung von quelloffener SaaS.
FAQ
Was sollte man in einem Next.js SaaS Boilerplate mit Stripe und Auth zuerst prüfen?+
Prüfen Sie zuerst die Webhook-Verifizierung. Ein Starter muss eine fehlende oder ungültige Signatur mit HTTP 400 ablehnen, Ereignis-IDs vor dem Schreiben von Berechtigungen deduplizieren und eine leere Ereignisliste nur als gültig signiertes, aber unbehandeltes Ereignis behandeln. Alles andere ist dagegen kosmetisch.
Muss der Boilerplate Stripe verwenden?+
Nein. Stripe ist der am besten dokumentierte Processor, aber ein Merchant of Record wie Waffo Pancake oder Lemon Squeezy nimmt Ihnen die Verkaufssteuer ab, wenn Sie global ohne Firmenentität verkaufen. Wichtig ist ein einziger, anbieterunabhängiger Checkout- und Webhook-Vertrag.
Was schützt Row-Level-Security hier tatsächlich?+
RLS zwingt die Datenbank, Mandantengrenzen durchzusetzen, selbst wenn der Anwendungscode eine WHERE-Klausel vergisst. In einem Supabase-basierten Starter sollten auth.uid()-Richtlinien von der ersten Migration an auf benutzereigenen Tabellen existieren, nicht später nachgerüstet werden.
Kann ich einen Starter ohne Zahlungskonto bewerten?+
Ja. Klonen Sie ihn, setzen Sie die Beispiel-Umgebungsvariablen, starten Sie den Entwicklungsserver und senden Sie einen Webhook mit falscher Signatur — er muss 400 zurückgeben. Sie können dasselbe Ereignis auch zweimal senden und prüfen, dass der zweite Schreibvorgang wirkungslos bleibt. Ein echter Checkout benötigt weiterhin ein Sandbox-Konto.