Construire un SaaS avec Next.js : guide pas à pas

Construire un SaaS en 2026, c'est encore résoudre les mêmes 60 % de problèmes génériques que chaque fondateur rencontre : inscription, base de données, facturation et espace connecté. Ce qui distingue les fondateurs qui livrent de ceux qui stagnent, ce n'est presque jamais l'idée. C'est la vitesse à laquelle ils cessent de reconstruire ces 60 % pour passer leur semaine sur la part que eux seuls peuvent construire.
Ce guide suit l'ordre que j'adopterais aujourd'hui, d'un dépôt vide à une application déployée et facturable, en signalant les décisions qui font gagner le plus de temps. Je suis volontairement orienté vers Next.js et Supabase, parce que cette combinaison supprime plus de décisions qu'elle n'en ajoute, mais l'ordre des opérations s'applique à n'importe quelle stack.
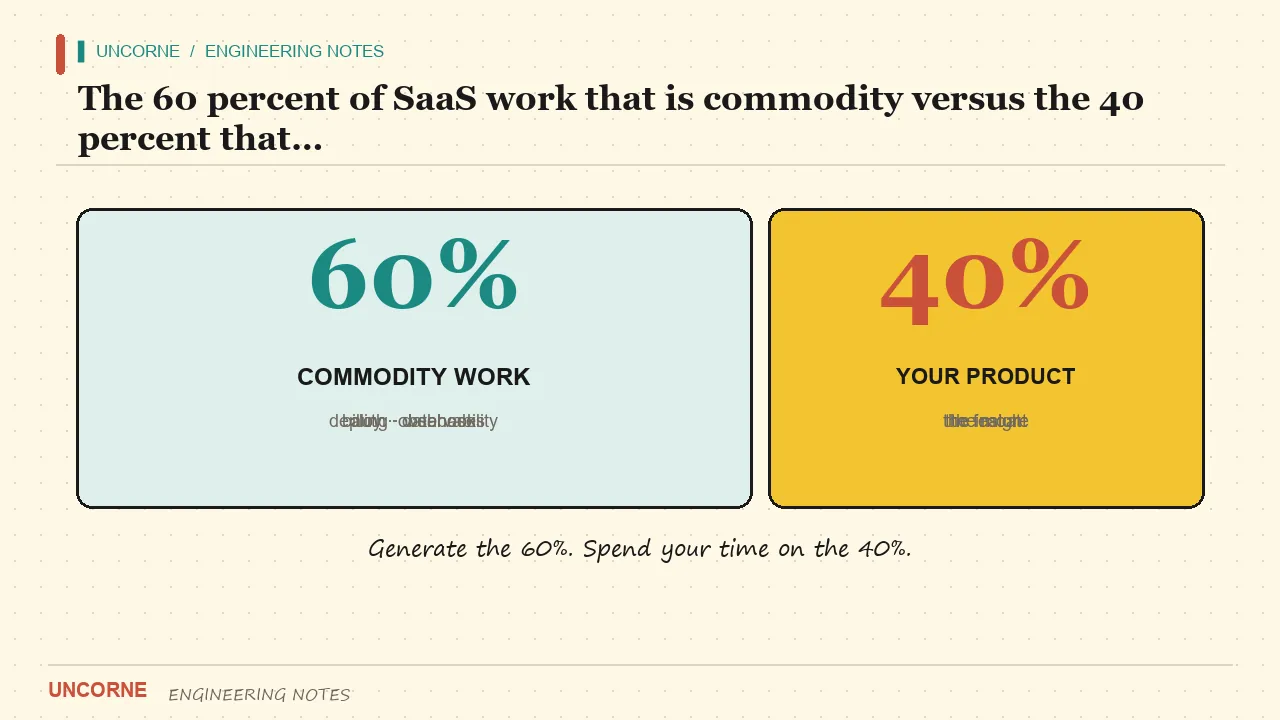
Pourquoi les 60 % génériques décident de qui livre
Tout SaaS, d'un outil de newsletter individuel à un produit d'analytics d'équipe, a besoin de la même colonne vertébrale avant qu'un seul client puisse payer :
- Une authentification avec liens magiques par e-mail et OAuth, des sessions qui tournent et peuvent être révoquées.
- Une base de données avec sécurité au niveau des lignes, pour qu'un locataire ne lise jamais les lignes d'un autre, même en cas de bug dans le code applicatif.
- Une facturation par abonnement avec un webhook qui traite le fournisseur, et non le navigateur, comme source de vérité.
- Un tableau de bord derrière la connexion, plus une page de réglages où facturation et profil se rejoignent.
- Une stratégie de déploiement : variables d'environnement, migrations, déploiements Preview et un domaine.
Rien de tout cela n'est votre différenciateur. Un client ne choisit pas votre produit parce que vous avez implémenté la connexion par lien magique avec élégance. Il le choisit parce que les 40 % — le problème précis que vous résolvez — sont meilleurs que l'alternative. Pourtant, en pratique, ces 60 % génériques consomment les trois à six premières semaines de la plupart des projets solo, et un nombre surprenant n'en sort jamais.
La décision stratégique est de payer ce péage une seule fois, avec une infrastructure que vous pouvez lire et modifier, puis de ne plus jamais y penser. « Lire et modifier » compte : un starter boîte noire que vous ne pouvez pas déboguer à 2 h du matin est pire que d'écrire l'auth vous-même, parce qu'il tombe en panne exactement quand vous êtes le moins en mesure de réparer.
Choisir une stack qui a déjà la colonne vertébrale
Next.js 15 avec l'App Router, TypeScript et Tailwind est le choix par défaut pour une raison. La documentation Next.js App Router couvre les composants serveur, les server actions et le streaming dans un seul framework, le vivier de talents est large, et presque chaque tutoriel que vous trouvera suppose cette stack. Lutter contre ce consensus ne vous apporte rien.
Pour la base de données et l'auth, associez Supabase : Postgres, auth par e-mail et OAuth, stockage, et — surtout — la sécurité au niveau des lignes comme fonctionnalité de premier ordre. Le RLS est la brique que l'on saute, puis que l'on regrette. Définir l'isolation des locataires dans la base signifie qu'un where userId = ? oublié dans le code applicatif ne peut pas fuir de données d'un compte à l'autre.
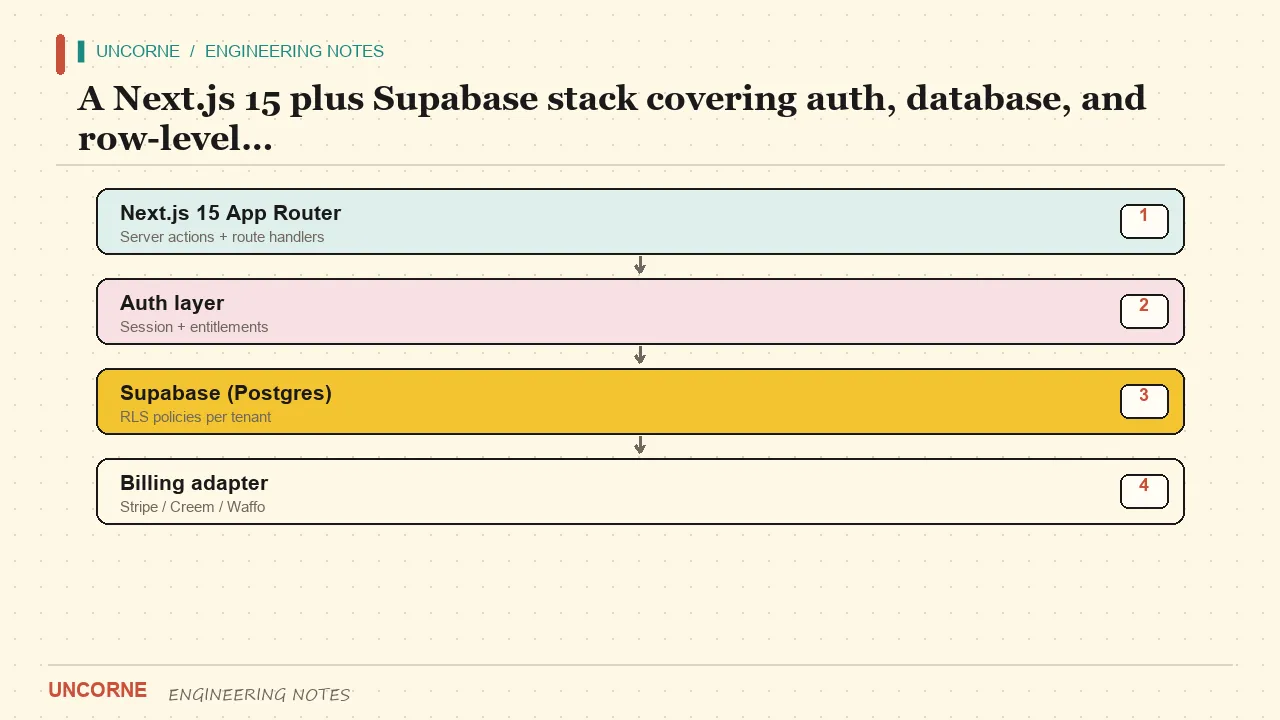
Une arborescence minimale et honnête ressemble à ceci :
app/
  (marketing)/page.tsx        # page d'atterrissage publique
  (app)/dashboard/page.tsx    # espace authentifié
  api/
    checkout/route.ts         # crée une session de facturation
    webhooks/route.ts         # vérifie et applique les événements
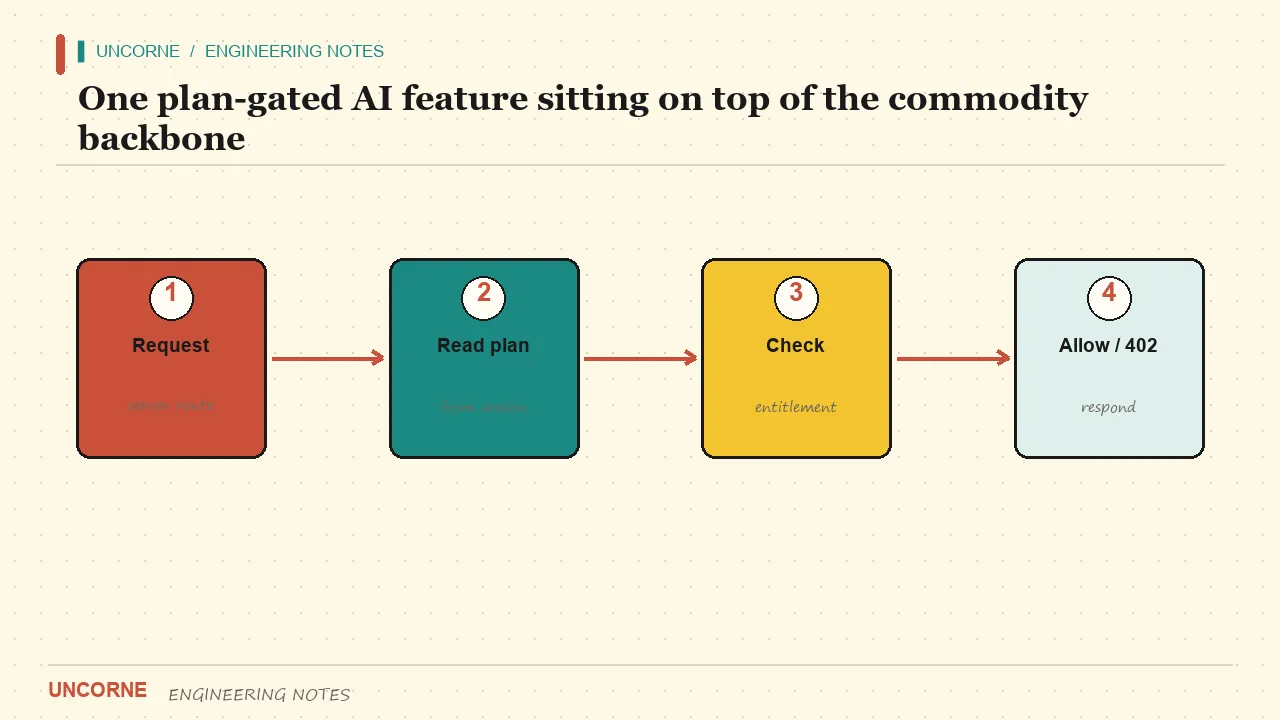
    ai/chat/route.ts          # votre unique fonction réelle, bridée par offre
lib/
  auth.ts                     # helpers de session
  db.ts                       # client Supabase + requêtes conscientes du RLS
  billing/
    types.ts                  # interface indépendante du fournisseur
    stripe.ts                 # un adaptateur
components/
supabase/migrations/          # schéma + politiques RLS, versionnés
Deux règles découlent de cette structure. Premièrement, tout ce qui modifie de l'argent ou des permissions vit côté serveur, jamais dans un composant client. Deuxièmement, les migrations sont sous contrôle de version ; le schéma de base de données est du code, pas quelque chose que vous avez assemblé à coups de clics dans un tableau de bord puis oublié.
Décider de l'architecture de facturation dès le premier jour
La facturation est la décision la moins coûteuse à prendre tôt et la plus coûteuse à inverser tard. Deux questions à trancher.
La première est de savoir si vous voulez être merchant of record. Si vous vendez dans le monde entier sans entité juridique dans chaque marché, un MoR comme Waffo Pancake ou Lemon Squeezy collecte et reverse la taxe de vente et la TVA pour vous. C'est une vraie économie opérationnelle, pas un argument marketing. Si vous avez déjà un compte Stripe et une société, les abonnements Stripe vous donnent plus de contrôle et des frais réduits à volume, mais la conformité fiscale reste à votre charge.
La seconde question est de savoir si votre code est lié à un seul fournisseur. Un produit qui grandit ajoute souvent une seconde passerelle pour une nouvelle région ou un meilleur taux de conversion. Si la création du checkout et le traitement des webhooks sont éparpillés sur six fichiers, cette migration est une réécriture. Si les deux sont derrière une interface étroite — createCheckoutSession(plan, user) et normaliseEvent(raw) — ajouter un fournisseur est un nouvel adaptateur, pas une nouvelle architecture.
Comparaison pragmatique des trois façons d'obtenir cette colonne vertébrale :
| Approche | Temps initial | Ce que vous contrôlez | Le point douloureux | | --- | --- | --- | --- | | Tout construire soi-même | 3–6 semaines | Tout | Lent, et le code générique reste à maintenir | | Acheter un starter figé | 1–2 jours | Le code de votre application seulement | Les modules non choisis gonflent le bundle ; débrandage manuel | | Générer depuis une config | Un après-midi | Modules, passerelle, fournisseurs IA, style | Vous devez connaître vos choix à l'avance |
Je penche pour la génération quand les choix sont connus. Le Builder d'Uncorne sélectionne l'auth, la passerelle, les fournisseurs IA, les fonctionnalités, la cible de déploiement et le style visuel, et le serveur renvoie un ZIP ne contenant que ces modules. Dix-huit combinaisons représentatives sont téléchargées et vérifiées par le type checker en CI, et le ZIP est sans marque : les pages marketing et le générateur lui-même sont retirés, donc ce que vous livrez est votre produit, pas un template relooké.
Traiter la configuration comme un artefact de première classe
L'écart entre une démo et un produit, c'est souvent la discipline de configuration. Maintenez un seul .env.example qui liste chaque variable avec un commentaire expliquant où récupérer sa valeur, et faites échouer l'application au démarrage si une clé requise manque. Les replis silencieux — une route de facturation qui utilise une clé de test en production sans le dire — sont la raison pour laquelle les abonnements semblent fonctionner jusqu'à ce que le premier vrai prélèvement échoue.
Séparez explicitement les identifiants de test et de production. Utilisez des clés Stripe de test et de production distinctes, des secrets de webhook distincts et des schémas de base de données distincts pour les déploiements Preview. Un déploiement Preview ne doit jamais pouvoir envoyer un e-mail à un vrai client ou déplacer de l'argent réel. Si votre stack rend cela difficile, ajoutez un garde-fou maintenant plutôt qu'après un incident.
Gardez les secrets hors du bundle client. Dans Next.js, seules les variables préfixées par NEXT_PUBLIC_ sont exposées au navigateur ; tout le reste reste côté serveur. Lire un secret de paiement dans un composant client n'est pas un raccourci, c'est une fuite d'identifiants. La bonne façon de lire l'état de session dans une server action ou un route handler est l'API cookies, qui garde le jeton de session hors du JavaScript exécuté dans le navigateur.
Ajouter l'unique chose qui est à vous
L'erreur la plus fréquente à ce stade est de sur-construire la démo. Les fondateurs câblent cinq endpoints IA, trois tableaux de bord et un labyrinthe de réglages, puis n'ont plus le temps de faire tester quoi que ce soit par un client. Les 40 % qui sont à vous ne sont pas « plus de fonctionnalités » ; c'est une fonctionnalité nettement meilleure que l'alternative.
Livrez une capacité réelle derrière l'auth et un contrôle d'offre. Selon votre produit, ce peut être un endpoint de chat en streaming, une question-réponse sur les documents propres au client, ou un résumateur. Si vous faites de la recherche, le guide embeddings d'OpenAI et la documentation IA de Supabase couvrent en détail la moitié stockage-et-recherche. Gardez le reste en scaffolding honnête avec un TODO clair plutôt qu'un faux bouton.
Une frontière honnête mérite d'être énoncée : un prototype n'est pas un système IA de production. Les erreurs de streaming, les quotas de tokens, les limites de débit des fournisseurs et l'injection de prompt nécessitent tous un vrai traitement avant de facturer la fonctionnalité. Dire franchement ce qui est scaffolding et ce qui est terminé n'est pas une faiblesse — c'est ce qui vous permet d'itérer avec les clients au lieu de défendre une démo.
Testez les chemins ennuyeux, pas seulement le chemin heureux
Une intégration de facturation est terminée quand les échecs sont gérés, pas quand le flux de succès fonctionne. Avant le lancement, parcourez ces chemins : un webhook arrive avec une mauvaise signature et renvoie 400 ; le même identifiant d'événement arrive deux fois et n'est appliqué qu'une fois ; un abonnement est annulé et l'offre repasse en arrière ; un utilisateur déconnecté accède à la route de checkout et est redirigé vers la connexion ; un utilisateur gratuit appelle l'endpoint IA et reçoit 402. Chacun prend quelques minutes à tester et des heures à déboguer si vous le découvrez après le client.
La boucle de vérification complète — contrôle de signature, protection contre les rejeux, tout — se trouve dans comment ajouter des abonnements Stripe à Next.js. L'essentiel n'est pas les détails de Stripe ; c'est que les chemins ennuyeux sont une checklist que vous exécutez, pas un sentiment que vous avez.
Facile à trouver, facile à transmettre à un agent
Une application qui fonctionne mais que personne ne découvre reste un lancement raté. Deux petits investissements la première semaine rapportent pendant des mois.
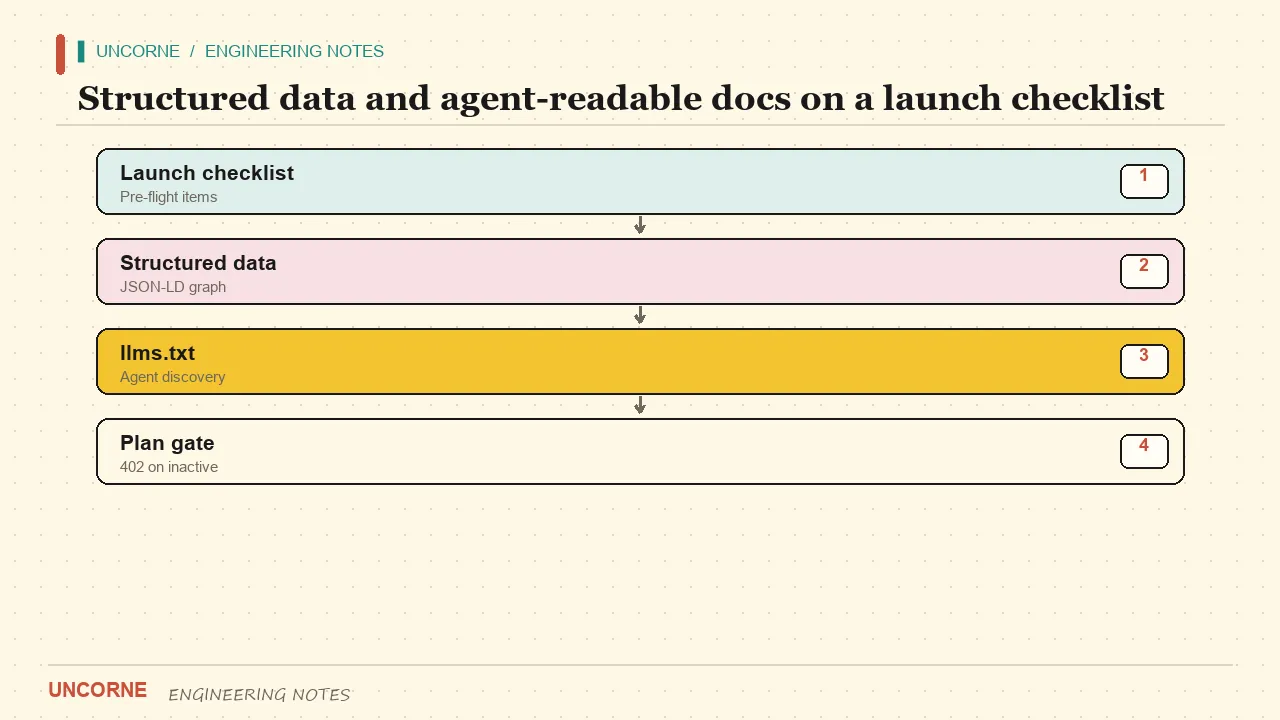
Premièrement, les données structurées. Émettez du JSON-LD BlogPosting et FAQPage sur vos pages de contenu, en suivant les définitions schema.org et les recommandations Google sur les données structurées. Les réponses FAQ doivent surtout pouvoir tenir seules comme paragraphes citables — les moteurs de réponse citent la réponse, pas la question. Si vous publiez en plusieurs langues, ajoutez hreflang et les versions localisées selon les recommandations internationales de Google.
Deuxièmement, une documentation lisible par les agents. Publiez un fichier llms.txt selon la convention llms.txt qui pointe les agents vers votre vraie documentation, et gardez un AGENTS.md dans le dépôt décrivant les commandes, l'architecture et les limites. Ces fichiers coûtent peu à écrire, et ils déterminent de plus en plus si un assistant IA peut s'intégrer correctement à votre produit du premier coup.
Livrez d'abord, facturez ensuite
L'ordre compte. Commencez par une offre gratuite ou d'aperçu, câblez un checkout de test, et ne demandez de l'argent qu'une fois les clients ayant reçu de la valeur. Une application générée doit vous mener de la configuration à un système déployé et facturable en un après-midi — pas en un trimestre.
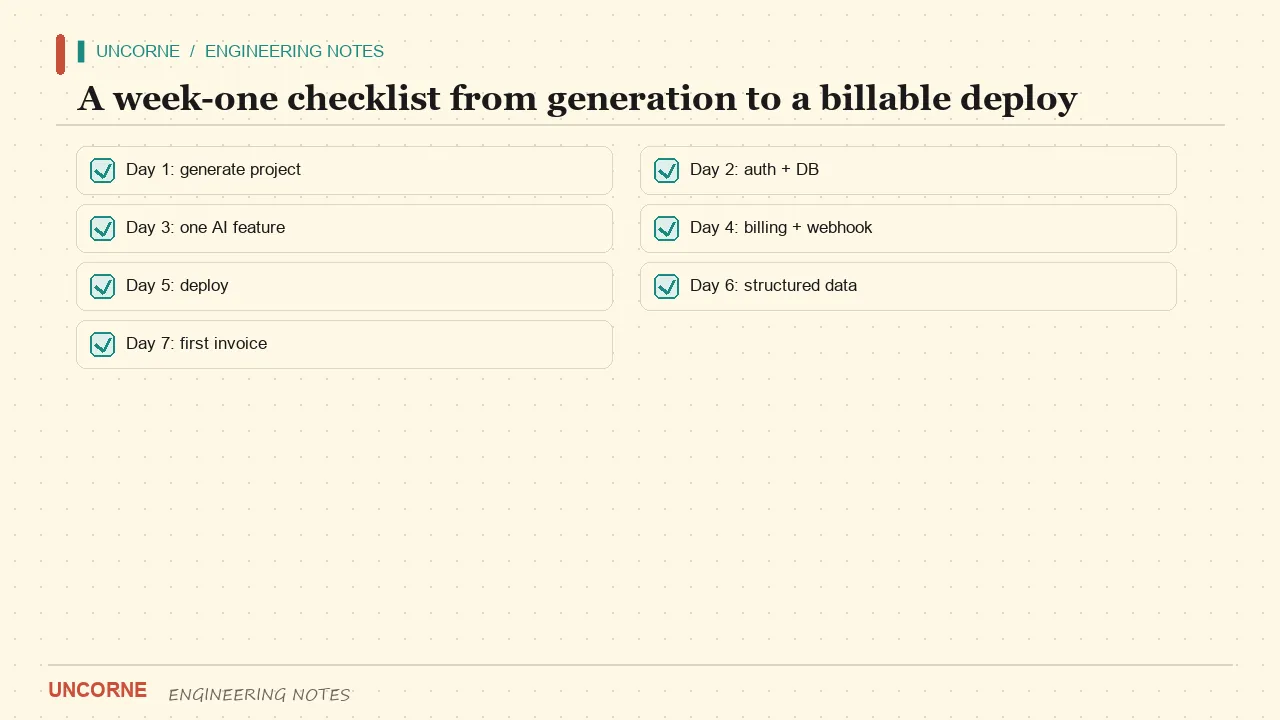
Concrètement, la première semaine ressemble à ceci :
- Configurez et générez le projet, committez-le dans un dépôt neuf.
- Définissez les variables d'environnement, lancez les migrations, vérifiez que les déploiements Preview fonctionnent.
- Connectez-vous par lien magique et OAuth ; confirmez que le RLS bloque les lectures inter-locataires.
- Lancez un checkout de test en mode test et confirmez que le webhook fait basculer l'offre dans la base.
- Livrez l'unique fonctionnalité réelle derrière le contrôle d'offre à une poignée d'utilisateurs.
- Ne demandez de paiement qu'après qu'au moins un utilisateur serait contrarié de perdre l'accès.
Le résumé honnête
Il n'y a pas de raccourci pour les 40 % qui font de votre produit le vôtre. Mais les 60 % — auth, base de données, facturation, tableau de bord, déploiement — sont problème résolu après problème résolu, et les fondateurs les plus rapides les traitent comme un péage plutôt que comme un chantier. Choisissez une stack à l'écosystème profond, verrouillez l'isolation des locataires dans la base, gardez la facturation derrière une interface indépendante du fournisseur, construisez exactement une fonctionnalité réelle, et rendez votre documentation lisible autant par les humains que par les agents. Puis livrez, et laissez les clients vous dire quelle doit être la deuxième fonctionnalité.
FAQ
Combien de temps faut-il pour construire un SaaS avec Next.js ?+
La colonne vertébrale générique — auth, base de données, facturation et tableau de bord — prend trois à six semaines quand on la construit à la main. Avec un starter généré, cette partie se réduit à un après-midi de configuration. Le reste va à votre vrai produit, qu'aucun template ne peut raccourcir.
Supabase est-il nécessaire pour construire un SaaS avec Next.js ?+
Non. Supabase est un excellent choix par défaut pour Postgres et la sécurité au niveau des lignes, mais Uncorne bascule entre Supabase et un stockage SQLite local selon que SUPABASE_SERVICE_ROLE_KEY est définie. SQLite est fait pour le développement local : le chemin d'auth local n'a ni MFA, ni OAuth, ni rotation de session, et ne persiste pas en serverless.
Par quelle passerelle de paiement commencer ?+
Si vous vendez dans le monde entier sans entité juridique dans chaque marché, un Merchant of Record comme Waffo Pancake ou Lemon Squeezy supprime la gestion de la taxe de vente. Si vous avez déjà un compte Stripe, commencez par Stripe. Gardez checkout et webhooks derrière un contrat indépendant du fournisseur pour que changer plus tard soit une modification de configuration, pas une réécriture.
Faut-il construire le boilerplate soi-même ou le générer ?+
Ne le construisez vous-même que si la couche générique est votre différenciateur, ce qui est rare. La génération gagne quand vous connaissez vos choix à l'avance : elle élague les modules non sélectionnés, livre un ZIP sans marque et vérifie les types des combinaisons représentatives en CI. Un starter figé ne gagne que si vos besoins sont vraiment génériques.
Ai-je besoin d'une fonction IA dès le premier jour ?+
Non. Ne livrez une capacité réelle que lorsqu'elle résout un problème que les clients paient déjà. Un prototype n'est pas un système IA de production : erreurs de streaming, quotas de tokens, limites de débit des fournisseurs et injection de prompt exigent un vrai traitement avant de facturer. Un scaffolding honnête avec un TODO clair vaut mieux que cinq endpoints IA à moitié câblés.
Toutes les questions fréquentes · Version Markdown (pour les agents IA)