Livraison de source SaaS white-label : 4 règles de pruning réel

« White label » s'écrit facilement sur une page d'atterrissage et s'avère étonnamment difficile à livrer. Quand le ZIP EST le produit, quatre choses doivent être vraies avant que l'acheteur ne le décompresse. Uncorne traite les quatre comme des assertions à la compilation, pas comme des promesses — et chacune ci-dessous s'accompagne d'un moyen de le prouver soi-même. Cette distinction compte, car la plupart des déceptions « white label » ne sont pas malveillantes : ce sont des livraisons négligentes qu'une page d'atterrissage ne peut tout simplement pas révéler.
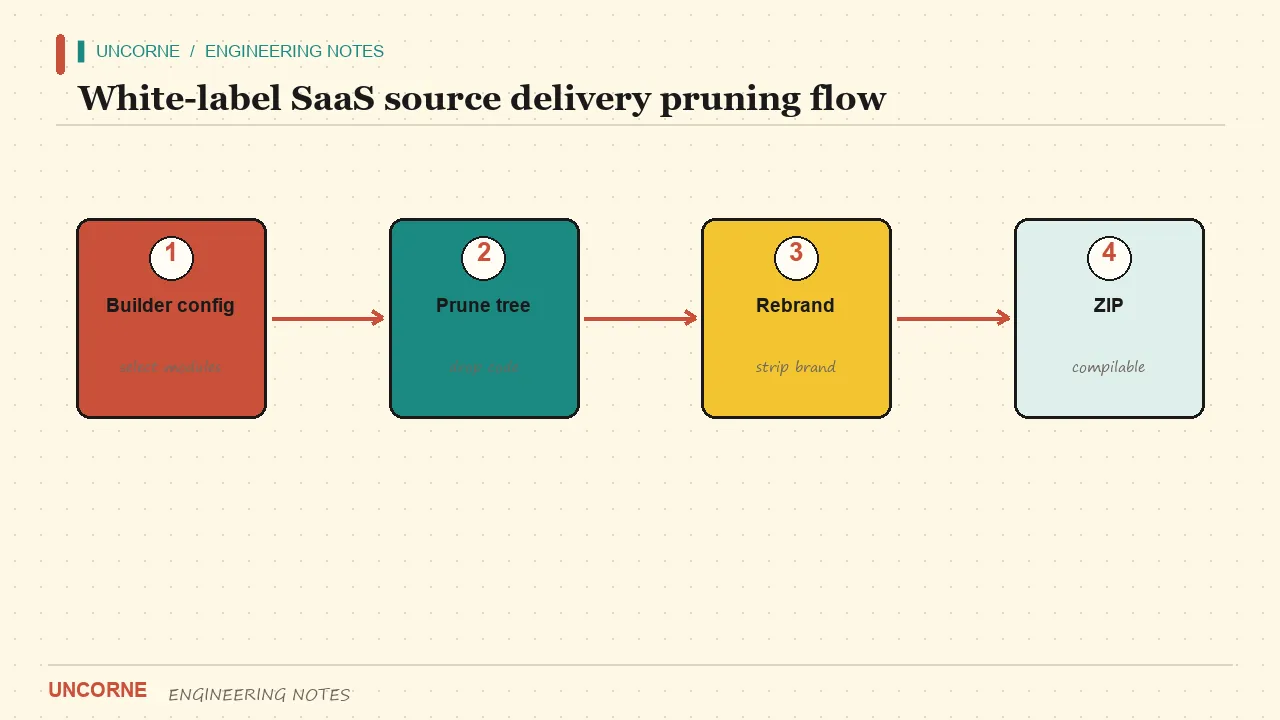
1. Le pruning est réel, pas un drapeau de fonctionnalité
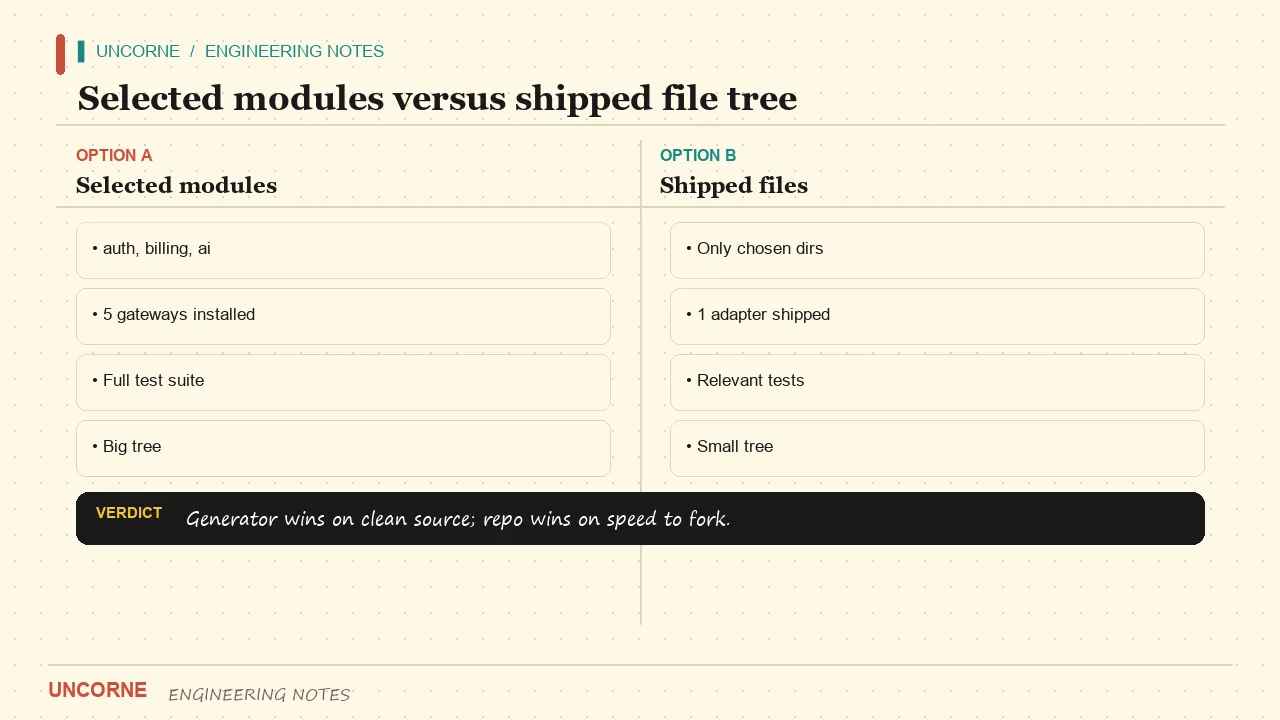
Les modules non sélectionnés doivent être absents de l'archive, pas simplement désactivés derrière une variable d'environnement. Un client qui a décoché la console d'administration ne doit recevoir ni ses routes, ni ses entrées de navigation, ni ses imports. Chez Uncorne, la liste d'exclusion est déclarative : le Builder choisit l'authentification, la passerelle, les fournisseurs d'IA, les fonctionnalités, la cible de déploiement et le style visuel, et le serveur renvoie un ZIP ne contenant que ces modules. Chaque paquet généré est vérifié par le compilateur, et 24 configurations représentatives (une par préréglage de scénario du Builder) sont téléchargées, contrôlées et compilées en CI. Comme l'application générée tourne sur le Next.js App Router, supprimer un module fait disparaître ses segments de route au lieu de masquer un composant ; les Server Actions liées à l'API generate partent avec lui. Les modules d'authentification arrivent avec leurs propres politiques de sécurité au niveau des lignes, qui doivent également être retirées.
Une règle apprise à la dure : une étape de réécriture ne peut modifier que des fichiers DÉJÀ présents dans le ZIP. Une version antérieure retombait sur la lecture des fichiers écartés depuis le disque, les réajoutant silencieusement au paquet client. Ce bug passait tous les tests unitaires et n'apparaissait que lorsqu'on grepait le ZIP livré. Un module présent mais désactivé reste un module : il reste dans le bundle, apparaît dans les imports et doit quand même être maintenu.
grep -R "admin" -il . | head -20
find . -path './node_modules' -prune -o -name '*.tsx' -print | sort
La première commande ne doit rien renvoyer concernant un module non choisi par le client. La seconde donne l'inventaire réel des fichiers, à comparer au manifeste de l'aperçu.
2. La suppression de marque couvre les pages générées
Accueil, tarifs, sitemap, robots et pages légales d'une construction client sont générés depuis la configuration propre de ce client, et non hérités de notre site marketing. Elles suivent le guide des données structurées de Google, et les assertions les contrôlent exactement comme toute autre page générée. Un simple commentaire contenant un ancien nom de marque dans un modèle généré a déjà fait échouer toute la matrice CI. Les assertions analysent désormais les pages client à la recherche de notre marque, de noms de concurrents, de liens morts et de fichiers du générateur, puis font échouer la compilation avant l'émission du ZIP.
grep -R -i "uncorne|ancienne-marque|legacy-brand" -n app lib public 2>/dev/null | head -20
grep -R -o 'href="/[^"]*"' app | sed 's/href="//;s/"//' | sort -u
La première commande doit revenir vide. La seconde liste tous les liens internes ; recoupez-la avec les routes de l'application générée. Tout lien vers une route inexistante est un lien mort, et un seul suffit à ruiner l'affirmation white-label.
3. Ne jamais livrer l'usine
Le ZIP contient le produit, pas la machine qui le fabrique. Le répertoire du générateur, la route builder et l'API generate sont retirés. Un achat donne un projet généré, pas une licence pour faire tourner l'usine. C'est important pour le support et la sécurité : un client qui reçoit aussi le générateur peut frapper des builds, et les correctifs que vous poussez à l'usine ne correspondent plus proprement à ce qu'il a déployé.
test -d generator && echo "LEAK: generator present" || echo "OK: no generator"
test -f app/builder/page.tsx && echo "LEAK: builder present" || echo "OK: no builder"
grep -R "generateSourceZip" -n . 2>/dev/null | head
Les trois contrôles doivent tous être propres. C'est le mode de défaillance qu'un client remarque immédiatement, car le code du générateur porte partout les conventions du vendeur.
4. Le paywall ne doit pas suivre le client
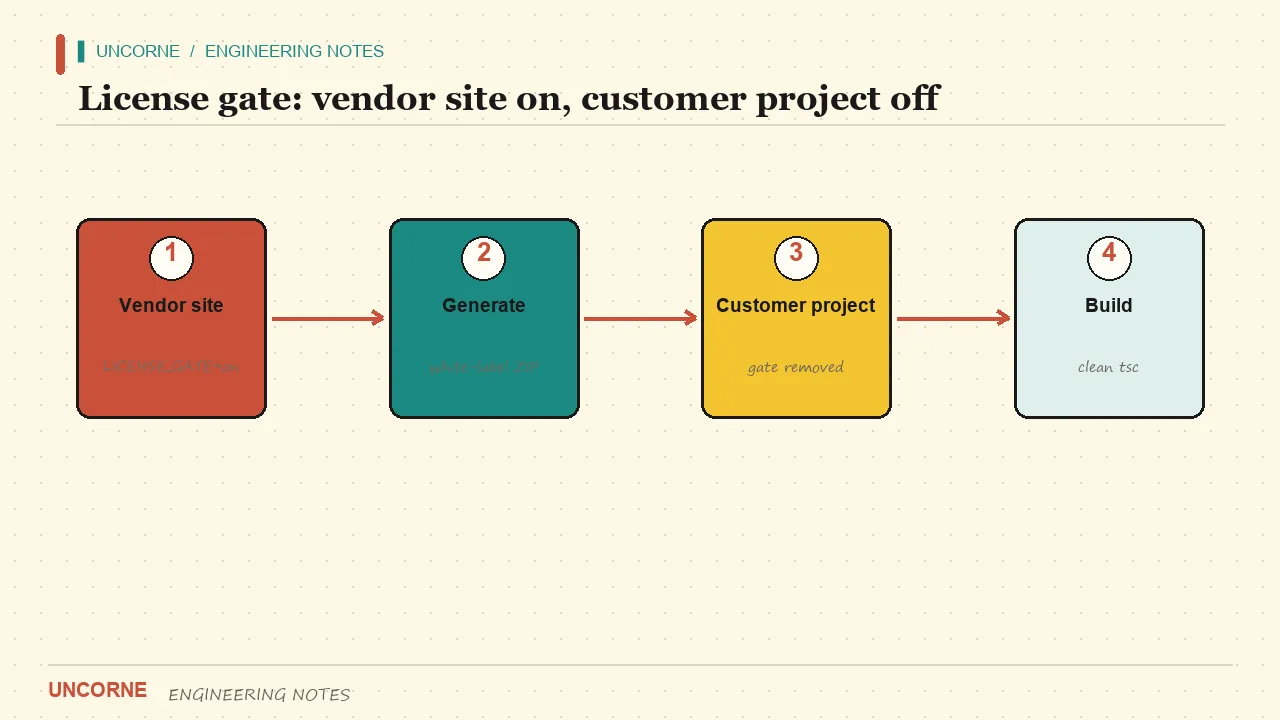
Notre site exige une clé de licence HMAC, un abonnement actif ou une réclamation par e-mail avant d'émettre un ZIP source, et la production échoue fermée même lorsque le secret de signature manque. Le projet du client est livré avec ce contrôle désactivé par défaut — dans la source, pas seulement dans .env.example, que personne ne copie. Les visiteurs anonymes peuvent tout de même prendre l'aperçu du squelette : la structure du projet, l'inventaire des fichiers et les jetons de design, avec un jeton de visite signé et un quota à deux seaux.
grep -R "licenseGateMode" -n lib | head
sed -n '1,80p' lib/env.ts
Vous devez voir le contrôle désactivé par défaut dans lib/env.ts lui-même. S'il se contente de lire une variable au beau nom sans valeur sûre par défaut, l'acheteur hérite d'un paywall qu'il ne peut désactiver qu'en modifiant du code qu'on lui a dit de ne pas toucher.
Ce que les acheteurs trouvent vraiment dans un ZIP « white label »
Trois plaintes reviennent régulièrement après la livraison. Premièrement, les liens morts : un élément de navigation pointe vers une route supprimée par le pruning, et le client envoie ses propres utilisateurs sur une erreur 404. Deuxièmement, les résidus de marque : un commentaire, une ligne de README ou un chemin og:image nomment encore le vendeur, ce qui devient le problème du client dès sa publication. Troisièmement, une usine jamais retirée — l'acheteur découvre qu'il peut régénérer tout le produit, et toute personne obtenant le dépôt le peut aussi.
Rien de tout cela n'est visible sur une capture de vitrine. Ces défauts n'apparaissent qu'au décompression et au lancement des contrôles. C'est pourquoi nous traitons le ZIP comme la livraison et la page marketing comme sa description, et non l'inverse. Les quatre règles ci-dessus répondent directement à ces plaintes : un vrai pruning supprime les routes (et donc les liens morts), les assertions de marque couvrent les pages générées, et retirer l'usine rend la frontière de l'achat non ambiguë. Le contrôle de licence est la quatrième règle, car un paywall laissé actif dans la source est un ticket de support en attente — l'acheteur ne peut pas livrer, et vous êtes blâmé pour une configuration qu'il n'a jamais vue.
Il y a aussi un avantage plus discret. Une liste d'exclusion déclarative donne une compilation reproductible. Avec la même configuration, la matrice CI produit le même arbre de fichiers, si bien qu'un rapport de bug disant « ma route admin a disparu » peut être reproduit à partir de la configuration seule. Avec une suppression manuelle, il n'existe pas de compilation client reproductible — chaque ZIP est un flocon de neige, et le support devient de l'archéologie.
Vérifiez vous-même, de bout en bout
Décompressez la construction, lancez les quatre contrôles ci-dessus, puis le vérificateur de types et une compilation de production dans le projet extrait :
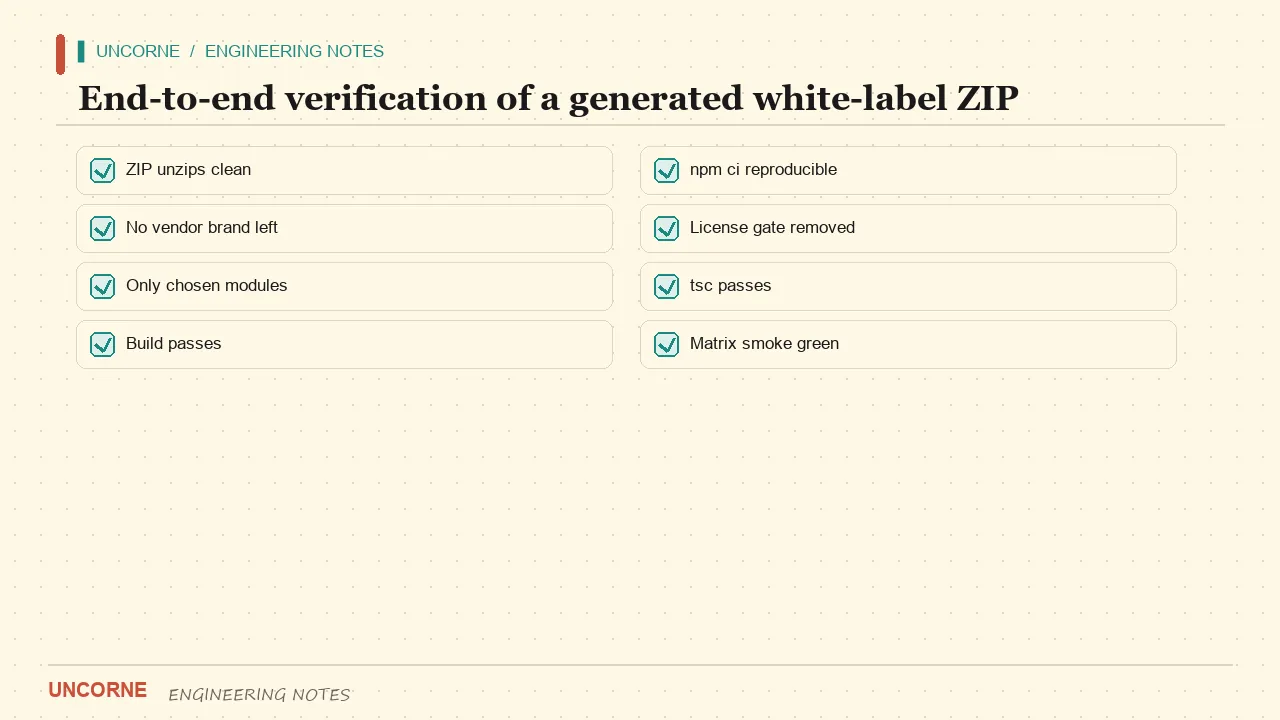
npm install && npx tsc --noEmit && npm run buildConservez la sortie de ces commandes avec la compilation : un réviseur capable de reproduire le même résultat propre depuis la même configuration vaut plus qu'une promesse dans une conversation commerciale.
Si une étape échoue, l'affirmation white-label n'était que marketing. Notez qu'il s'agit d'une norme de livraison, pas d'une fonctionnalité IA — aucune checklist au monde ne rend propre un dépôt fixe qui fuit la marque. Si vous voulez que les modules non payés soient supprimés plutôt que masqués, générez depuis une configuration ; cette différence est tout l'intérêt de la livraison de source.
FAQ
Le ZIP généré contient-il le générateur lui-même ?+
Non. Les modules du générateur, la page builder et l'API generate sont écartés. Acheter un build donne un projet, pas l'usine qui produit les builds. Vérifiez avec test -d generator — il doit signaler l'absence de générateur.
Le contrôle de licence est-il actif dans le projet téléchargé ?+
Non. Dans un téléchargement Uncorne, lib/env.ts est réécrit pour que licenseGateMode() soit désactivé par défaut dans la source. Seul notre site applique le paywall, et il échoue fermé en production. Vérifiez avec sed -n '1,80p' lib/env.ts dans le ZIP extrait.
Que contient l'aperçu anonyme ?+
Un aperçu de squelette exécutable : configurations, page fictive thématisée, inventaire complet des fichiers, jetons de design et un PREVIEW.md de type README — aucun code source applicatif. Le débit est limité par un jeton de visite signé et un seau réseau de confiance.
Comment prouver soi-même une affirmation white-label ?+
Décompressez le build, cherchez par grep la marque du vendeur et les chemins du générateur, puis lancez npx tsc --noEmit et npm run build. Un vrai ZIP white-label passe les trois ; une affirmation marketing échoue généralement dès le premier grep de marque.
Toutes les questions fréquentes · Version Markdown (pour les agents IA)