Boilerplate SaaS Next.js avec Stripe et Auth : guide 2026

Rechercher un « boilerplate SaaS Next.js avec Stripe et auth » ressemble à une chasse aux fonctionnalités. Ce n'est pas le cas. Vous posez en réalité une seule question : combien me reste-t-il à écrire moi-même des soixante pour cent génériques — inscription, base de données, facturation, tableau de bord, déploiement ? Ce guide offre une méthode concrète de dix minutes pour répondre à cette question pour n'importe quel starter, y compris celui que ce site livre.
Commencez par les quatre points non négociables
Considérez-les comme réussi ou raté, pas comme des bonus. Si un starter en manque un seul, vous le reconstruirez dans le mois — souvent au pire moment, quand de vrais clients attendent déjà.
| Domaine | Ce qui doit déjà être câblé | Ce qu'il faut voir dans le code | | --- | --- | --- | | Auth | Lien magique par e-mail plus OAuth, avec la sécurité au niveau des lignes activée par défaut | Une intégration Supabase Auth et des politiques RLS réellement lisibles, pas un stub | | Facturation | Checkout hébergé plus un webhook qui bascule un indicateur d'abonnement dans votre base | L'événement est vérifié, dédupliqué, puis écrit — dans cet ordre | | Base de données | Postgres avec un schéma initialisé et un historique de migrations | Le schéma initial versionné dans le dépôt, pas un dump SQL épars dans un README | | Déploiement | Une configuration prête pour Vercel et un chemin d'une commande vers la production | Variables d'environnement documentées par leur nom, avec un fichier d'exemple |
Un starter qui n'a qu'un formulaire de connexion et une redirection Stripe Checkout est une démo. Un starter où une signature de webhook vérifiée est l'unique source de vérité des droits est une entreprise.
La vérification des webhooks est là que la plupart des modèles échouent
Cette partie mérite d'être lue deux fois. Une redirection du navigateur ment : l'utilisateur ferme l'onglet, le fournisseur réessaie, un test se déclenche deux fois. Seul un webhook vérifié doit jamais modifier les droits d'un client.
Le contrat que nous utilisons est délibérément précis :
- Signature absente, invalide ou mal formée → lever une exception immédiatement ; la route répond
400. - Événement correctement signé mais sans traitement nécessaire → renvoyer une liste vide ; la route répond
200avec un indicateur « ignoré ». - Identifiant d'événement déjà vu → ignorer avant toute écriture d'abonnement ou de licence.
Inverser cette logique est un bug de sécurité, pas un choix de style. Une version antérieure de ce dépôt traitait un échec de vérification comme « aucun événement » et répondait 200. Une requête forgée paraissait donc réussie. N'échangez jamais un 400 contre un 200 silencieux.
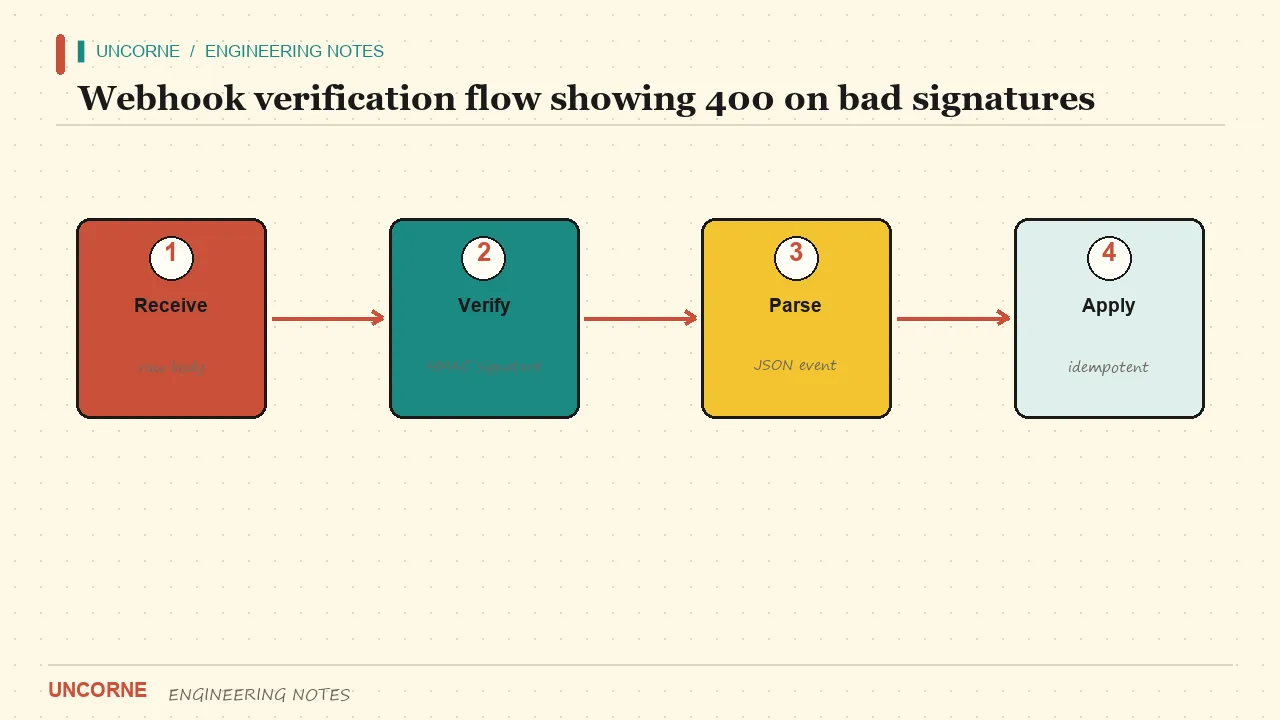
Dans la route POST /api/webhook, chaque adaptateur fournisseur lève une exception en cas d'échec de vérification. Un tableau vide ne signifie qu'une seule chose : l'événement était valablement signé et ne nécessite simplement aucune action — par exemple un checkout.session.completed pour un produit que cette application ne vend pas. Les rejeux sont dédupliqués par identifiant d'événement dans une table webhook_events avant toute écriture. Si les types d'événements vous sont étrangers, la référence des événements webhook de Stripe est le catalogue le plus clair, à lire en parallèle de la documentation de votre propre fournisseur.
L'idempotence : le bug que vous rencontrez au premier remboursement
Les fournisseurs réessaient. Ils doivent le faire, car les réseaux ne sont pas fiables. Un gestionnaire de webhook non idempotent écrira deux fois le même abonnement, comptera deux fois l'usage, ou rouvrira un abonnement déjà annulé par un client. La correction n'est pas ingénieuse : enregistrez l'identifiant d'événement, vérifiez-le d'abord, et rendez l'écriture conditionnelle à l'absence de cet identifiant.
Le moment où cela compte n'est presque jamais celui du lancement. C'est le premier remboursement, le premier événement dupliqué, la première fois qu'un client conteste une facture. À ce stade, ajouter l'idempotence a posteriori signifie toucher à tous les chemins d'accès déjà livrés. Intégrez-la avant d'en avoir besoin.
Un piège connexe consiste à utiliser le client comme preuve. Le navigateur peut afficher une page de succès alors que le webhook n'est jamais arrivé. Les droits doivent être lus dans la base de données, qui n'est écrite que par des événements vérifiés — jamais depuis une chaîne de requête ni un indicateur d'état local.
Une passerelle ou cinq fournisseurs ?
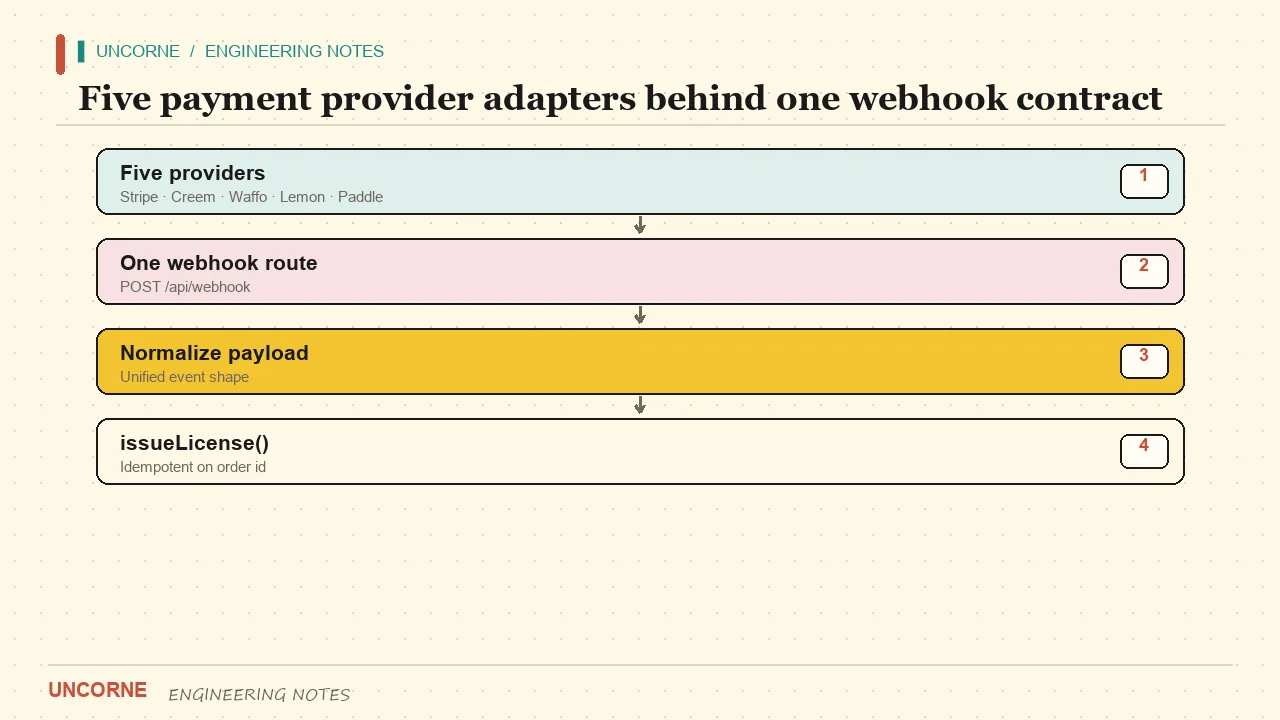
La valeur par défaut dans Uncorne est Waffo Pancake, un Merchant of Record qui gère la taxe de vente et la TVA pour vous — le modèle du merchant of record en termes simples. Stripe, Creem, PayPal, Waffo Acquiring et Lemon Squeezy sont commutables à la génération, et none reste un choix valide si vous apportez votre propre facturation.
Tous reposent sur une seule interface PaymentProvider et une seule route POST /api/webhook. Votre code applicatif ne se ramifie jamais selon la passerelle qui a traité le paiement. Cette séparation est tout l'intérêt : la passerelle est une décision de configuration, pas d'architecture. Voyez notre comparaison de cinq passerelles pour les arbitrages.
Une évaluation de dix minutes que vous pouvez réellement lancer
Ne lisez pas une autre liste de fonctionnalités. Lancez le starter.
git clone <depot-du-starter>
cd starter && cp .env.example .env.local
# renseignez les variables d'auth et de facturation, puis
npm install && npm run dev
Puis essayez, dans l'ordre :
- Inscrivez-vous par e-mail et via OAuth. Les deux doivent vous mener dans une zone protégée.
- Heurtez le paywall d'une fonctionnalité payante. Le blocage doit venir du serveur, pas seulement d'un masquage dans l'UI.
- Effectuez un checkout de test. L'indicateur d'abonnement dans votre base doit basculer sans rechargement de page.
- Envoyez un webhook avec une signature erronée. Il doit renvoyer
400, jamais200. - Rejouez deux fois le même événement valide. La seconde écriture doit être sans effet.
Si une étape est bloquée par du code que vous devez maintenant écrire, vous avez votre réponse. Un bon starter rend les cinq étapes ennuyeuses.
Ce qui doit figurer dans le téléchargement
Un starter sur lequel vous pouvez livrer doit vous remettre plus qu'une application qui démarre. Vérifiez le contenu du ZIP que vous recevez réellement. Les modules non sélectionnés doivent être supprimés, pas commentés : des fournisseurs, backends d'authentification et indicateurs de fonctionnalités laissés dans l'arbre deviennent du code mort à auditer plus tard. La navigation doit être réécrite pour qu'aucun lien ne pointe vers une page élaguée.
Le paquet doit aussi contenir des instructions lisibles par machine pour vous et vos outils. Cherchez un AGENTS.md qui énonce le contrat du dépôt et la définition de « terminé », un guide de design limité au style visuel choisi, et les règles d'éditeur correspondantes. Elles empêchent un assistant de codage IA de réintroduire les modules que vous avez délibérément retirés. Voyez notre guide des docs agent-ready pour l'importance de l'ordre de lecture.
Enfin, vérifiez la surface de marque. Un générateur qui vend du code source doit retirer ses propres pages marketing, composants de tarification et internals du générateur du téléchargement client. Une référence oubliée à un autre produit n'est pas un défaut esthétique — elle part vers vos utilisateurs. Dix-huit combinaisons de build représentatives doivent être téléchargées et vérifiées par typecheck en CI, pour qu'une règle d'élagage cassant une configuration échoue avant qu'un client ne la voie.
Limites honnêtes
Aucun starter n'est complet. Celui-ci possède de vrais points d'accès pour le profil et les rôles ainsi qu'un portail de facturation, mais le repli SQLite local est un répertoire de comptes, pas un fournisseur d'authentification complet : pas de MFA, pas d'OAuth, pas de rotation de session. Le SMTP n'est pas implémenté — vous branchez un mailer REST ou un no-op sûr. Les Server Actions sont utilisées là où elles simplifient le chemin d'écriture.
Cette honnêteté est une fonctionnalité. Un modèle qui prétend tout faire cache généralement ses lacunes jusqu'à ce que vous soyez engagé. Choisissez celui dont les lacunes vous conviennent — et dont le webhook renvoie 400 quand il le doit.
À propos de l'auteur : WangNan écrit sur la livraison de SaaS en code source accessible sur https://www.uncorne.com.
FAQ
Que faut-il vérifier en premier dans un boilerplate SaaS Next.js avec Stripe et auth ?+
Vérifiez d'abord la validation des webhooks. Un starter doit rejeter une signature absente ou invalide avec HTTP 400, dédupliquer les identifiants d'événements avant d'écrire les droits, et ne traiter une liste d'événements vide que comme un événement valablement signé mais sans traitement. Le reste est cosmétique par comparaison.
Le boilerplate doit-il utiliser Stripe ?+
Non. Stripe est le processeur le mieux documenté, mais un Merchant of Record comme Waffo Pancake ou Lemon Squeezy supprime la gestion de la taxe de vente si vous vendez dans le monde sans entité juridique. L'essentiel est un contrat de checkout et de webhook unique, indépendant du fournisseur.
Que protège réellement la sécurité au niveau des lignes ici ?+
Le RLS oblige la base de données à appliquer les frontières entre locataires, même si le code applicatif oublie une clause WHERE. Dans un starter basé sur Supabase, les politiques auth.uid() doivent exister sur les tables appartenant à l'utilisateur dès la première migration, pas être ajoutées après coup.
Puis-je évaluer un starter sans compte de paiement ?+
Oui. Clonez-le, définissez les variables d'environnement d'exemple, lancez le serveur de développement, puis envoyez un webhook avec une signature erronée — il doit renvoyer 400. Vous pouvez aussi rejouer deux fois le même événement et confirmer que la seconde écriture n'a aucun effet. Un vrai checkout nécessite encore un compte sandbox.
Toutes les questions fréquentes · Version Markdown (pour les agents IA)