2026 年 AI SaaS 模板选型清单:12 项可验证标准

到 2026 年,AI-first 模板已经是一个成熟品类,甚至有公开的选型清单。这是好事:你不用信落地页,一个下午就能验完。下面 12 项,每项都配一条你真能运行的命令。它们都不需要访问厂商的私有仓库——只有下载的 ZIP、一个终端和一点耐心。
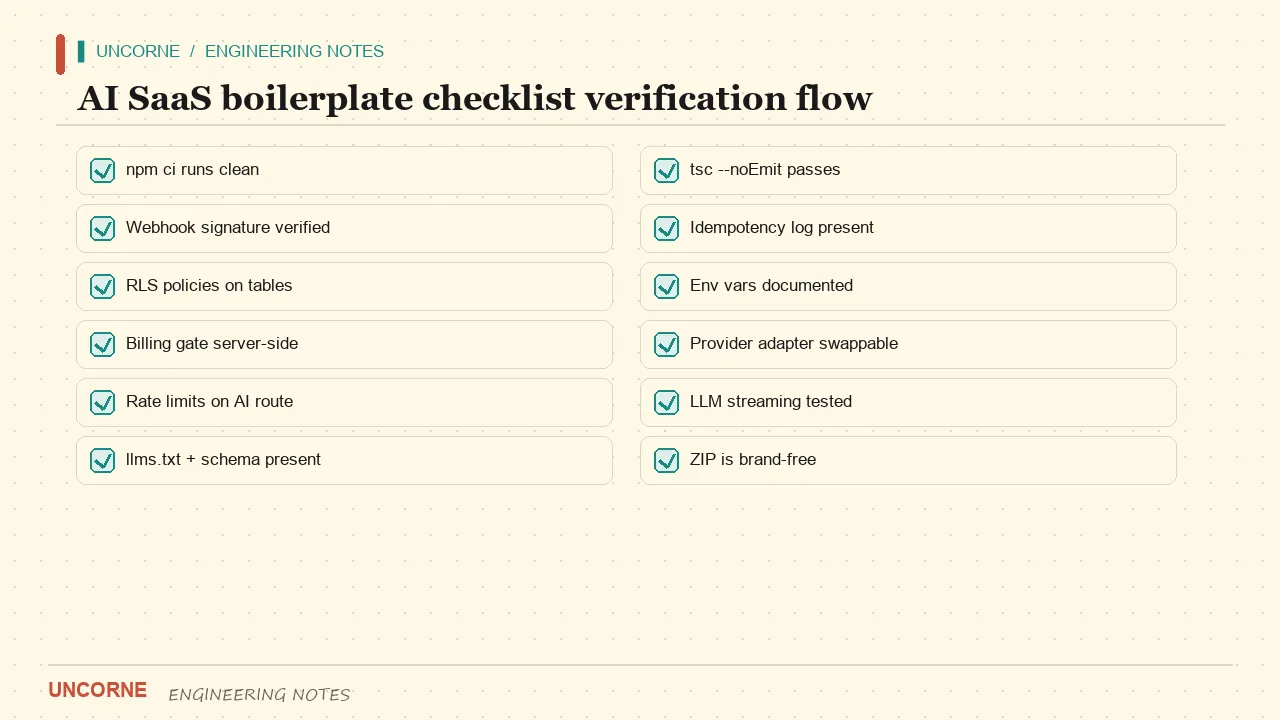
能力基线:六项都该有
这六项属于 2026 年每一个严肃的 AI SaaS 模板。它们是入场券,不是差异点。缺任何一项,继续找别家。
1. 流式输出
流式端点会随着模型生成逐段吐出文本。假的那种等模型跑完后一次性返回一个 JSON 块,再在界面上做个打字光标动画。
curl -N -s http://localhost:3000/api/chat -H 'Content-Type: application/json' -d '{"messages":[{"role":"user","content":"Count from 1 to 20"}]}'盯着终端:真正的分片会在最后一个 token 之前到达。如果整段答案同时落地,这个功能就是演的。网络面板里出现 Transfer-Encoding: chunked 和多个小响应的截图,同样是有效证据。
2. 多模型供应商
严肃的模板把模型访问收在同一条路由后面,靠环境变量切换供应商。你应该能在不动业务代码的前提下,从 OpenAI 换到 Anthropic。
grep -R "OPENAI_API_KEY|ANTHROPIC_API_KEY" -n lib app | head -20然后换一个 key、重启、重放同一请求。如果路由挂了,或者某个组件里硬编码了第二家 SDK,那「多供应商」只活在 README 里。
3. 用量计量与配额
用量必须在服务端计数,并在调用供应商之前拦截,而不是在控制台里摆一个好看的数字。
for i in $(seq 1 25); do curl -s -o /dev/null -w "%{http_code} " http://localhost:3000/api/chat -d '{"q":"hi"}'; done; echo
curl -s -D - http://localhost:3000/api/chat -d '{"q":"hi"}' | grep -i "retry-after|ratelimit"
配额耗尽后应当返回 429,并且响应里有真实的 Retry-After 头。只在界面上把按钮藏起来,不叫配额。
4. 带引用的检索
检索意味着答案能追溯到你自己文档里的某个分块。灌入一份测试 PDF,问一个只有它能回答的问题。
curl -s -X POST http://localhost:3000/api/ingest -F '[email protected]'
curl -s http://localhost:3000/api/ask -H 'Content-Type: application/json' -d '{"q":"What is the refund window?"}' | jq '.sources'
sources 数组必须包含文档名和分块 id(或页码),并且这些标记也应内联出现在渲染后的答案里。一段自信却没有出处的文字,是你无法审计的幻觉。
生产基线:厂商常跳过的部分
5. Tool calling / MCP
agent 客户端必须无需定制集成就能发现并调用你的工具端点。Model Context Protocol 规范是这里的参考契约。
npx @modelcontextprotocol/inspector http://localhost:3000/mcpinspector 应当列出带类型化入参的工具。如果只有在厂商自己的演示对话里才能发现工具,那你拿到的是私有 SDK,不是 MCP。
6. 供应商错误诚实
注入一个无效 key,确认失败是真实的、并且被记录了。
OPENAI_API_KEY=sk-invalid npm run dev在第二个终端调用 chat 路由,然后读服务端日志。你希望看到 5xx(或带真实消息的干净 4xx)以及一条结构化服务端错误记录。鉴权失败时还笑呵呵地生成答案,说明错误被吞掉了。
7. Webhook 验签
计费 Webhook 是你的应用会收到的最常被伪造的请求。Stripe 签名指南写明了应有的检查。
curl -s -i -X POST http://localhost:3000/api/webhooks/stripe -H 'Content-Type: application/json' -d '{}'未签名的请求体必须返回 400,绝不能是 200。再用一个过期时间戳重放请求体,同样应失败。
8. 幂等
供应商会重试。同一个事件 id 送达三次,只能产生一次写入。
psql "$DATABASE_URL" -c "select event_id, count(*) from processed_events group by 1 order by 2 desc limit 5;"用一个合法签名把某条抓到的事件重放三次(参见事件类型参考),再跑一遍那条查询。任何 event_id 的计数大于 1,就是重复写入的 bug。
9. 护栏与限流
拒绝必须发生在服务端,并且早于昂贵的模型调用。
curl -s -o /dev/null -w "%{http_code}
" -X POST http://localhost:3000/api/chat -d '{"q":"hi"}'
未登录应当是 401,超配额应当是 429。如果端点返回 200、界面只是把输入框藏了,那护栏只是装饰。
10. 可观测性
curl -s http://localhost:3000/api/health | jq .
grep -R "error_events" -n lib | head
/api/health 应当探测数据库,而不是只返回 { "ok": true }。找结构化日志、error boundary、本地 error_events 表,以及可选的 ERROR_REPORT_URL 上报端。然后追问:谁配置这个上报端,谁接收告警——代码本身不会通知任何人。
11. 机器可读文档
for f in AGENTS.md llms.txt openapi.json; do test -f "$f" && echo "OK $f" || echo "MISSING $f"; donellms.txt 提案和 OpenAPI 3.1 规范是两份值得要求的契约。确认这些文件在 ZIP 里,而不只在营销站上;还要确认风格规则有作用域限制,agent 不能重写你的设计系统。
12. 成本可见性
psql "$DATABASE_URL" -c "select user_id, sum(prompt_tokens) as prompt, sum(completion_tokens) as completion from usage group by 1 order by prompt desc limit 10;"如果拿不到 token 计数,你就无法把配额和账单对上。即使没有成本看板,原始计数也够你算支出、发现滥用。
不在这份清单里的东西
品牌名、首屏动效、演示页数量。也不包括「节省 480 小时」这类厂商自述——不可验证。更不要把任何单项基线当成差异点,到 2026 年底它们只是入场券。写一张长长的功能表比写一份可验证清单容易得多,这正是你该选后者的原因。
仍能拉开差距的一个问题
问一句:我拿到的是和所有人一样的固定仓库,还是按我的配置生成、把未选模块真正删掉的构建?Uncorne 走的是第二条路——Builder 选择登录、支付、AI 供应商、功能与风格,服务端只把选中的模块打进包里。如果厂商回答「固定仓库」,就请为删掉你没要的代码、并检查删完有没有死链留出时间。清单告诉你验什么;生成式构建把大部分需要验的东西直接去掉了。
FAQ
2026 年支持 MCP 还算差异点吗?+
不算。MCP 端点、tool calling、用量计费、evals、可观测性已经写进公开的 AI Agent SaaS 选型清单。把它们当基线,用 inspector 命令逐项验证,而不是为宣传语付溢价。
怎么验证厂商说的流式?+
打开网络面板,或用带 -N 的 curl 打接口,看模型还没生成完时是否有分片到达。最后一次性返回 JSON 不是流式,哪怕界面做了打字动画。
AI 模板最容易藏的缺口是什么?+
计费链路的 Webhook 验签与幂等,以及 AI 链路的供应商错误透传。两者在演示里都正常,第一次遇到伪造请求或无效 API key 就露馅。
固定的模板仓库能省时间吗?+
只在开头省一点。固定仓库到手是完整的,但你仍要删掉没选的模块、排查死链。按自己配置生成的构建在交付前就去掉了它们——用 grep 在 ZIP 里搜你从没选过的路由即可验证。