白标 SaaS 源码交付:4 条真裁剪规则

「白标」写在落地页上很容易,真正交付却意外地难。当 ZIP 本身就是商品时,有四件事必须在买家解压之前就成立。Uncorne 把四件事都做成了构建期断言,而不是承诺——下面每一件都给你自己动手验证的方法。这种区别重要,因为大多数「白标」翻车不是恶意,而是落地页照不出来的潦草交付。
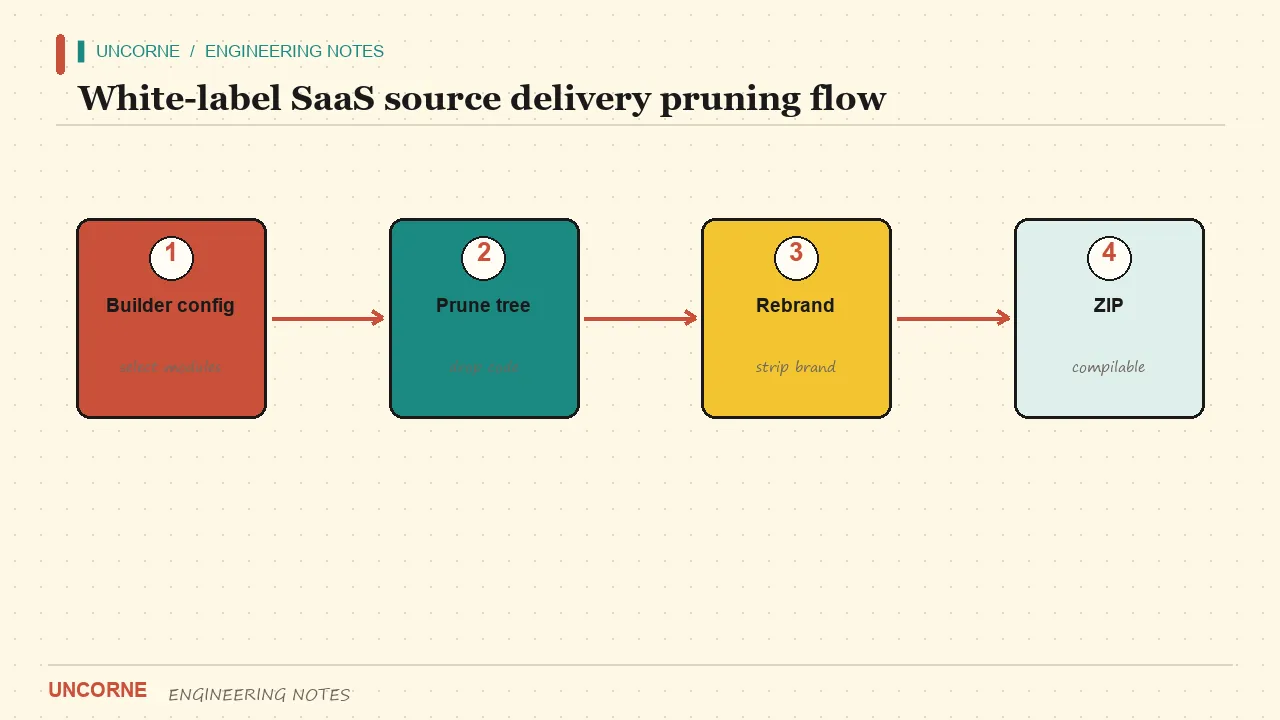
1. 裁剪是真的,不是一个环境变量开关
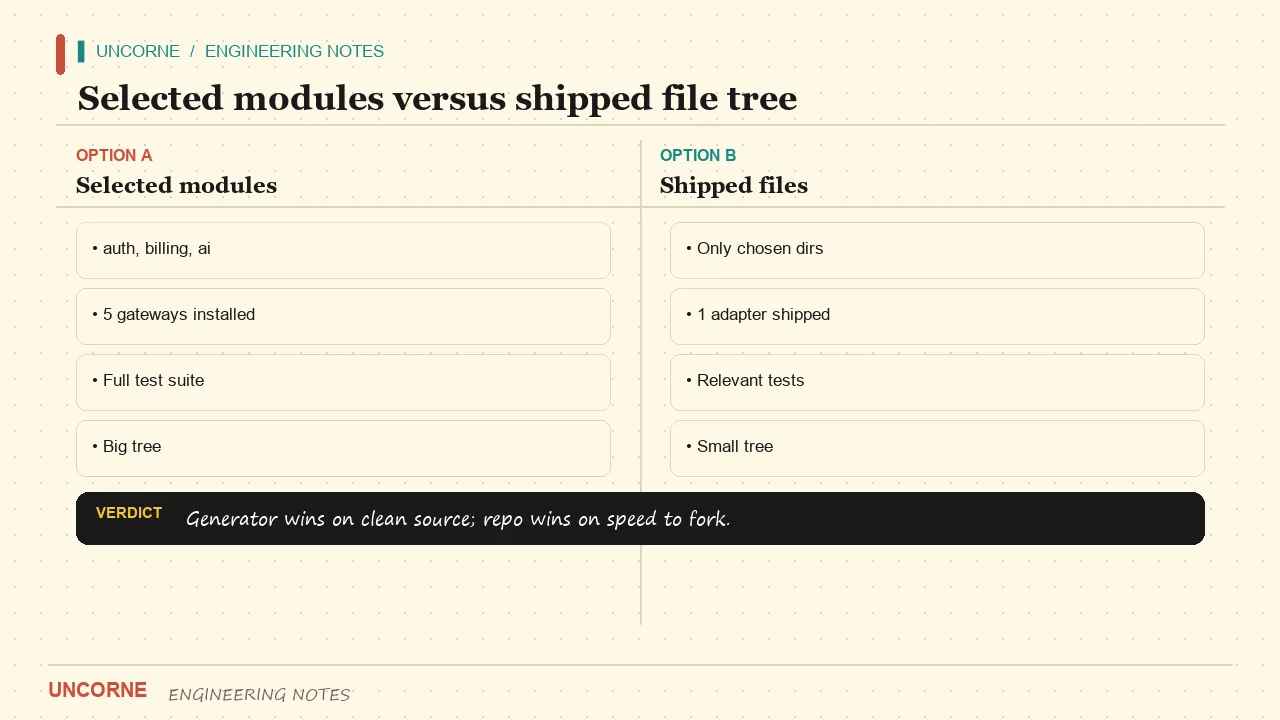
未选中的模块应当从压缩包里消失,而不是靠 env 开关禁用。客户取消了管理员后台,就不该收到它的路由、导航项或 import。在 Uncorne 里裁剪清单是声明式的:Builder 选择登录、支付、AI 供应商、功能、部署目标与视觉风格,服务端只把选中的模块打进 ZIP。每个生成包都做类型检查,CI 会下载并编译 24 组代表性配置(含每个 Builder 场景预设)。生成应用跑在 Next.js App Router 上,删模块意味着它的路由段真的消失,而不是藏起一个组件;跟 generate 接口绑定的 Server Actions 也一并移除。登录模块还带着各自的行级安全策略,这些同样要删掉。
一条踩过坑的规则:改写步骤只能修改 ZIP 里已经存在的文件。早期版本会回退到磁盘读取被剪掉的文件,悄悄把它们重新塞回客户包。那个 bug 通过了所有单元测试,只有有人 grep 交付的 ZIP 时才暴露。一个在但被关掉的模块仍然是模块:它依旧进包、依旧出现在 import 里、依旧需要维护。
grep -R "admin" -il . | head -20
find . -path './node_modules' -prune -o -name '*.tsx' -print | sort
第一条命令对客户没选的模块应当什么都查不到。第二条给你真实的文件清单,可以和预览清单对照。
2. 品牌清理要覆盖生成的页面
客户构建里的首页、定价、sitemap、robots、法律页都由客户自己的配置生成,而不是继承本站营销页。它们遵循 Google 结构化数据指南,断言会像检查其它生成页一样检查它们。曾经连生成模板里一句带旧品牌词的注释都能打挂整条 CI 矩阵。现在断言会扫描客户页面的品牌词、竞品名、死链与生成器文件,并在 ZIP 产出前让构建失败。
grep -R -i "uncorne|旧品牌名|legacy-brand" -n app lib public 2>/dev/null | head -20
grep -R -o 'href="/[^"]*"' app | sed 's/href="//;s/"//' | sort -u
第一条命令必须返回空。第二条列出所有内部链接;把它和生成应用里的路由对照。任何指向不存在路由的链接都是死链,一条就足以让白标声明破产。
3. 不要把工厂一起打包
ZIP 里是商品,不是造商品的机器。生成器目录、builder 路由、generate 接口都会被移除。买一份 = 拿到一次生成的项目,不是获得运行工厂的许可。这对支持和安全都重要:拿到生成器的客户能自己造构建,而你推给工厂的修复也不再能干净地对应到他们部署的版本。
test -d generator && echo "LEAK: generator present" || echo "OK: no generator"
test -f app/builder/page.tsx && echo "LEAK: builder present" || echo "OK: no builder"
grep -R "generateSourceZip" -n . 2>/dev/null | head
三项检查都应当报告干净。这是客户一眼就会发现的一种失败,因为生成器代码里到处带着厂商自己的约定。
4. 门禁不能跟着客户回家
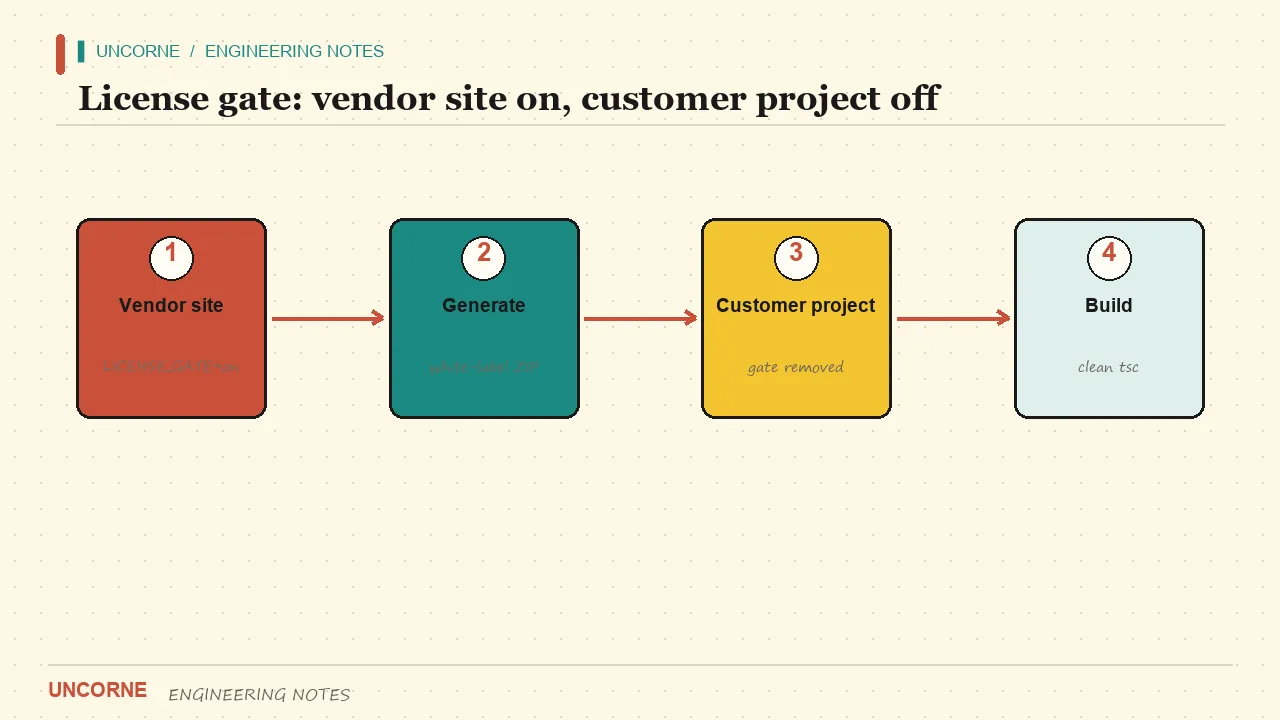
本站发出源码 ZIP 前要求 HMAC 授权码、有效订阅或邮箱认领,且即使签名密钥没配,生产环境也恒关门。客户工程里这道门禁在源码层面默认关闭——不只是写在 .env.example 里,因为没人会照抄示例。匿名访客仍能拿无源码预览:项目骨架、文件清单与设计令牌,用签名访客令牌与双桶额度限流。
grep -R "licenseGateMode" -n lib | head
sed -n '1,80p' lib/env.ts
你希望在 lib/env.ts 本身里看到门禁默认关闭。如果它只是读一个名字好听的变量却没有安全默认值,买家就继承了一道门禁,不改被告知别碰的代码就关不掉。
买家在「白标」ZIP 里真正会发现的东西
交付后反复出现三类抱怨。第一是死链:导航项指向被裁剪掉的路由,客户把自己的用户送到一个 404。第二是品牌残留:注释、README 的一行,或 og:image 路径里还留着厂商名字,客户一发布就成了他们的问题。第三是工厂根本没删——买家发现自己能重新生成整个产品,拿到仓库的其他人也能。
这些在店面截图里都看不见。只有解压、跑检查时才会暴露。所以我们把 ZIP 当作交付物,把营销页当作对它的描述,而不是反过来。上面四条规则正好对应这三类抱怨:真裁剪去掉路由(于是没有了死链),品牌断言覆盖生成的页面,删掉工厂让购买边界不含糊。门禁是第四条,因为留在源码里的收费门禁就是一张等着发生的工单——客户发不了版,而你会为一个他从没见过的配置背锅。
还有一个更安静的好处。声明式裁剪清单带来可复现的构建:同一份配置,CI 矩阵产出同一棵文件树,所以「我的 admin 路由没了」这样的报障可以只靠配置复现。手工删除就没有可复现的客户构建这回事——每个 ZIP 都是一片雪花,支持变成考古。
端到端自己验一遍
解压后跑上面四项检查,再在解压目录里跑类型检查与生产构建:
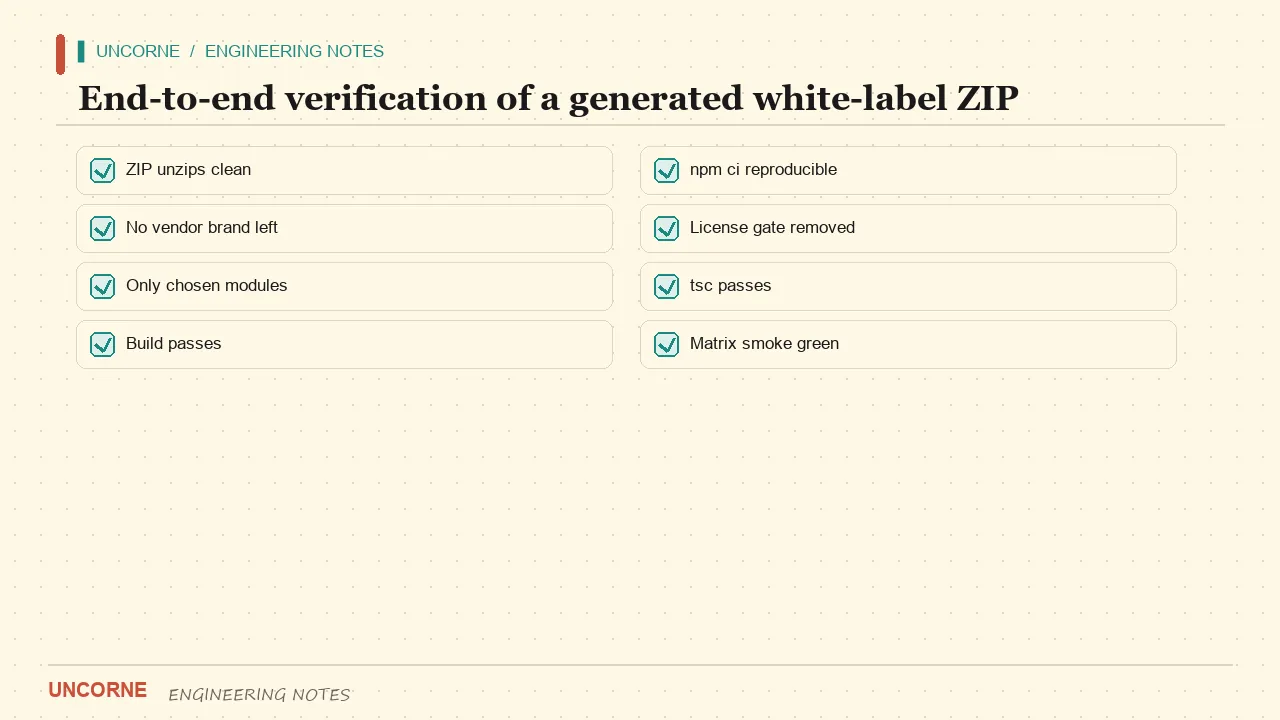
npm install && npx tsc --noEmit && npm run build把这些命令的输出和构建一起留存:一个能靠同一份配置复现同样干净结果的审查者,比销售对话里的一句承诺值钱得多。
任何一步失败,白标就只是营销话术。注意,这是交付标准,不是 AI 功能——世上没有哪份清单能把一个固定的、漏品牌的仓库变干净。如果你希望没付钱的模块是被删掉而不是被藏起来,就从配置生成;这个差别正是源码交付的全部意义。
FAQ
生成的 ZIP 里含生成器本身吗?+
不含。生成器模块、builder 页面、generate 接口都会被剪掉。买一份构建 = 拿到一个项目,不是拿到生产构建的工厂。用 test -d generator 验证,它应当报告没有生成器。
下载到的工程里门禁是开着的吗?+
不是。在 Uncorne 下载包里 lib/env.ts 会被改写,让 licenseGateMode() 在源码里默认关闭。只有本站执行这道门禁,并且生产环境失败即关门。在解压目录里跑 sed -n '1,80p' lib/env.ts 确认。
匿名预览包里有什么?+
无源码的可运行骨架预览:配置、带主题的占位页、完整文件清单、设计令牌,以及说明用的 PREVIEW.md——不含应用源码。额度由签名访客令牌与可信网络双桶共同限制。
怎么自己验证白标声明?+
解压构建,grep 厂商品牌与生成器路径,再跑 npx tsc --noEmit 和 npm run build。真正的白标 ZIP 三项全过;营销话术通常第一项品牌 grep 就挂。